

Citrix waarschuwt voor gerichte aanvallen die websites en toegang tot werk kunnen verstoren. Het bedrijf heeft een nieuw lek in zijn NetScaler-software gerepareerd, maar organisaties moeten die reparatie nog installeren. Het Nederlandse Nationaal Cyber Security Centrum (NCSC) publiceerde zondag 4 oktober een waarschuwing. Ook de Amerikaanse beveiligingsdienst CISA heeft het lek inmiddels op haar lijst van daadwerkelijk uitgebuite kwetsbaarheden gezet.
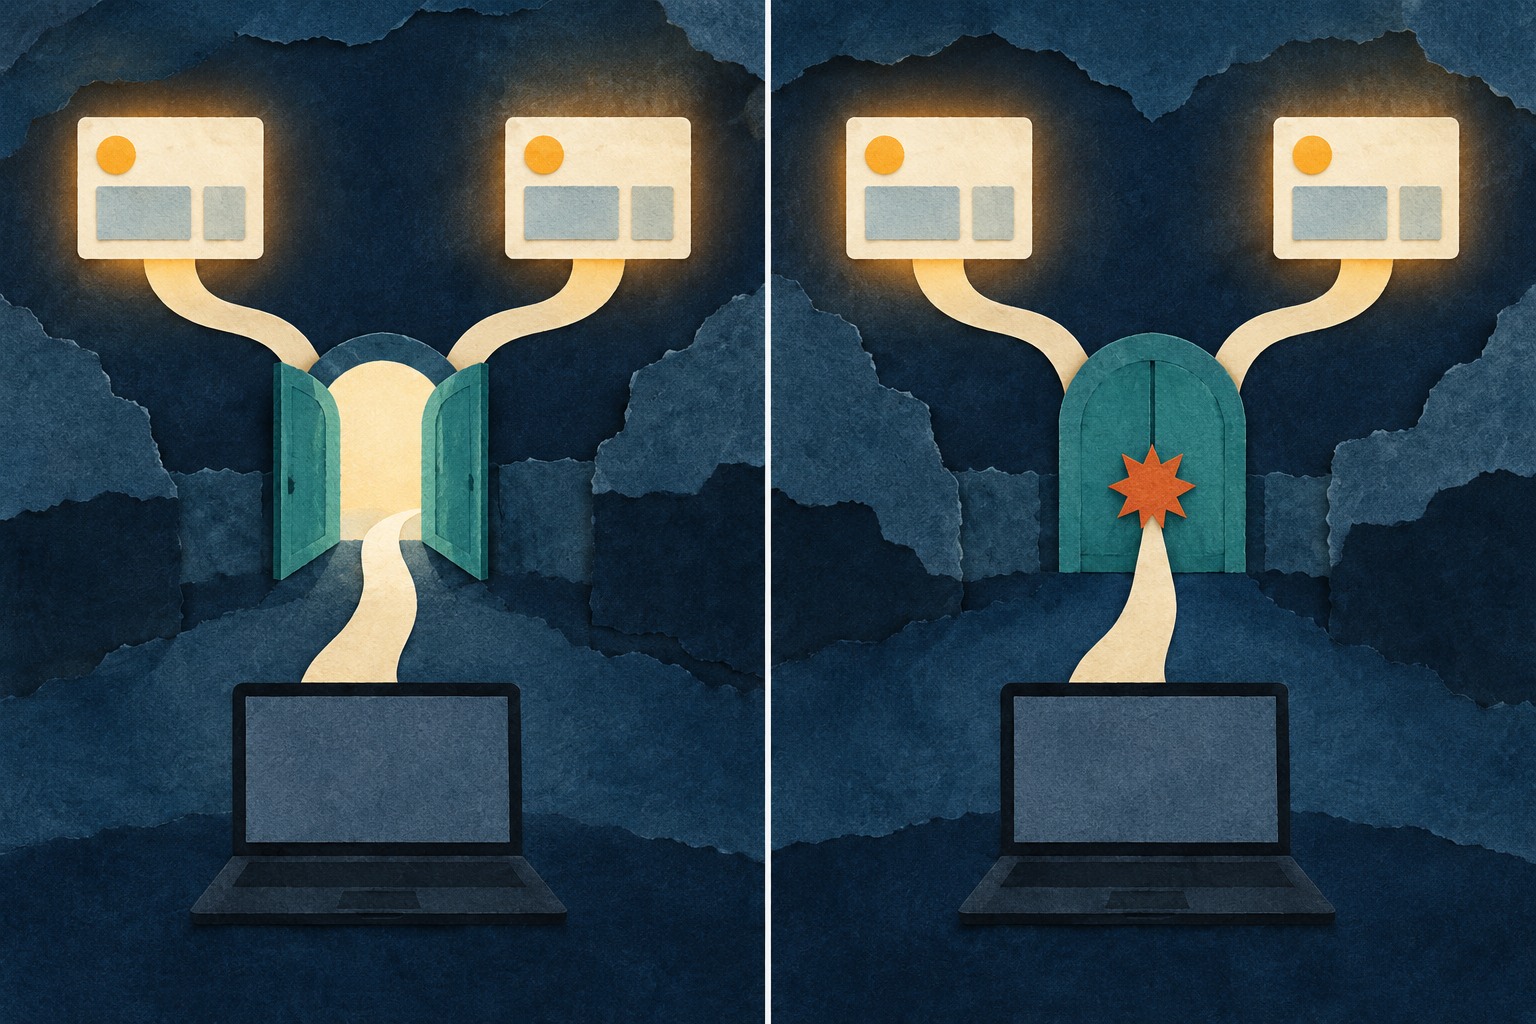
Voor gebruikers is vooral de mogelijke uitval van belang. NetScaler kan dienen als een gezamenlijke toegangspoort tot digitale werkplekken, bedrijfswebsites en andere toepassingen. Via één adres kunnen medewerkers bijvoorbeeld hun werkomgeving en interne documenten bereiken. Dat scheelt afzonderlijke aanmeldingen, maar maakt die toegangspoort ook belangrijk: valt deze weg, dan kun je toepassingen erachter mogelijk niet bereiken. Je eigen laptop en internetverbinding hoeven daarvoor niet kapot te zijn. Dit is een mogelijk gevolg voor getroffen installaties, geen melding dat al die diensten nu uitvallen.
Een nieuw lek, met een ander gevolg
De nieuwe kwetsbaarheid heet CVE-2026-88779. Volgens het NCSC kan een fout in het geheugenbeheer van NetScaler de beschikbaarheid van de dienst verstoren. Zo’n aanval wordt een denial of service genoemd: de dienst kan zijn gewone werk niet meer doen. De melding gaat daarmee over toegang die uitvalt. Zij is op zichzelf geen bevestiging dat medische dossiers, wachtwoorden of andere gegevens zijn gestolen. Citrix noemt geen getroffen organisaties of landen in zijn toelichting.
Niet iedere Citrix-installatie is kwetsbaar. De waarschuwing geldt voor bepaalde oudere versies van NetScaler die een specifieke vorm van centrale aanmelding gebruiken, SAML. Het bulletin beschrijft twee betrokken rollen: de toegangspoort kan een bevestiging van een geslaagde aanmelding ontvangen of zelf zo’n bevestiging afgeven. De beheerder moet nagaan of die voorwaarden gelden. Het gaat dus om software bij de organisatie; een update van je browser repareert dit lek niet.
Citrix zegt gerichte aanvallen te hebben gezien op installaties die nog niet waren beschermd. Wanneer aanvallers de fout blijven uitlokken, kan de dienst volgens het bedrijf onbereikbaar blijven. In zijn onderzoek heeft Citrix geen aantasting van de juistheid van klantgegevens vastgesteld. Dat is een afgebakende bevinding van de leverancier, geen garantie over iedere mogelijke aanval of andere kwetsbaarheid.
CISA voegde het lek op 4 oktober toe aan haar catalogus met bekende, daadwerkelijk uitgebuite kwetsbaarheden. De vermelde hersteltermijn is 7 oktober. Daarbij verwijst de dienst naar haar regels voor het prioriteren van beveiligingsupdates. Die bindende richtlijn is gericht op systemen van de Amerikaanse federale overheid. De datum is dus geen Nederlandse of Belgische wettelijke deadline voor consumenten, maar laat wel zien dat de melding meer is dan een theoretisch risico.
Eerdere reparatie kan onvoldoende zijn
Dit is een vervolg op eerdere Citrix-waarschuwingen, geen herhaling ervan. Citrix schrijft dat organisaties die al hebben bijgewerkt voor de vorige reeks kwetsbaarheden opnieuw moeten bijwerken als hun installatie aan de voorwaarden voor dit nieuwe lek voldoet. Bij installaties die organisaties zelf beheren, moeten zij dat regelen. Voor door Citrix beheerde clouddiensten voert Citrix de benodigde updates uit. Alleen het woord ‘cloud’ vertelt je dus nog niet wie verantwoordelijk is voor de reparatie.
Wat beperkte digitale toegang praktisch betekent, werd in september zichtbaar bij Nederlandse ziekenhuizen. Het Elisabeth-TweeSteden Ziekenhuis meldt in zijn bericht van 26 september, later bijgewerkt, dat de voorzorgsmaatregelen inmiddels zijn opgeheven en MijnETZ weer vanuit huis werkt. Tijdens de beperking konden patiënten bijvoorbeeld een bericht missen of hun afspraak minder goed voorbereiden. Dat is historische context. Het ETZ-bericht bevestigt geen uitval door dit nieuwe lek; voor nieuwe Nederlandse of Belgische slachtoffers hebben wij nog geen bevestiging gevonden.
Ons oordeel: de belangrijkste vraag voor een gebruiker is nu of de organisatie de nieuwe waarschuwing heeft gecontroleerd en een bruikbaar alternatief biedt als digitale toegang wegvalt. Nog een versienummer kennen helpt een patiënt of thuiswerker weinig. Een duidelijke melding over bereikbaarheid en een andere contactmogelijkheid helpen wel. Eén gezamenlijke toegangspoort is gemakkelijk zolang die werkt; deze nieuwe waarschuwing maakt opnieuw zichtbaar hoeveel dagelijks gebruik van die ene schakel kan afhangen.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.