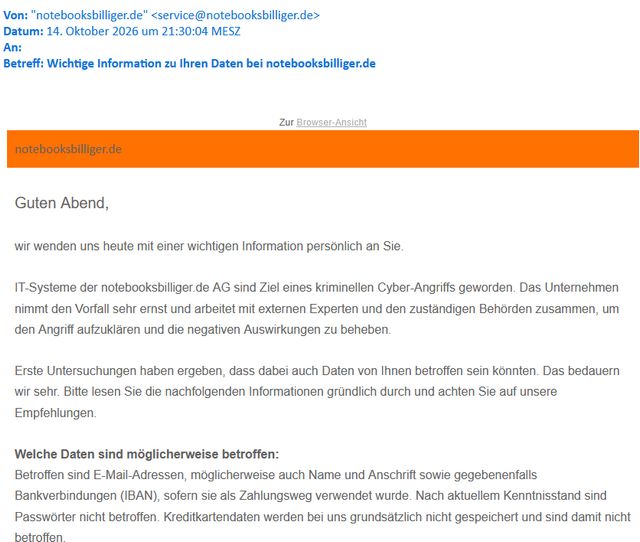
NBB waarschuwt klanten dat hun gegevens mogelijk zijn getroffen door een cyberaanval. De elektronicawinkel schrijft dat in een klantmail van woensdag 14 oktober, waarvan het Duitse IT-blog Born een fragment publiceerde. De Nederlandse webshop toont donderdagavond een onderhoudspagina. Bezoekers kunnen daar op dat moment niet winkelen.
De melding noemt e-mailadressen, mogelijk ook namen en adressen en eventueel een IBAN, als dat rekeningnummer voor betalingen is gebruikt. Wachtwoorden zijn volgens de huidige kennis van NBB niet getroffen. Creditcardgegevens slaat het bedrijf naar eigen zeggen niet op. NBB werkt met externe deskundigen en bevoegde autoriteiten aan het onderzoek. De getoonde mail is afkomstig van de Duitse onderneming notebooksbilliger.de.
Bij onze controle om 18.21 uur op 15 oktober stond op de Nederlandse site alleen dat er onderhoud plaatsvindt en dat de website binnenkort terugkomt. Een heropeningstijd of toelichting op de gevolgen voor lopende bestellingen ontbreekt daar. Het verschil voor bezoekers is onmiddellijk zichtbaar: de winkel maakt plaats voor een korte mededeling. Links naar het colofon en het privacybeleid blijven wel beschikbaar.
Dat privacybeleid noemt dezelfde Duitse onderneming als verantwoordelijke voor de Nederlandse klantgegevens. De verklaring draagt nog de datum mei 2023. Zij beschrijft onder meer de verwerking van namen, factuur- en afleveradressen en aankoop- en betaalgegevens. Daarmee is duidelijk welke gegevens de winkel normaal verwerkt. Het document bewijst niet welke bestanden bij deze aanval zijn geraakt. Een Nederlands of Belgisch klantaccount kan op basis van deze verklaring alleen dus niet als getroffen worden aangemerkt.
Gegevens kunnen een nepbericht geloofwaardiger maken
Het mogelijke risico gaat verder dan toegang tot een winkelaccount. De Autoriteit Persoonsgegevens legt uit dat criminelen met gelekte gegevens overtuigender nepberichten kunnen maken. Een mail met iemands echte naam kan daardoor betrouwbaar lijken. Alleen een IBAN geeft volgens de toezichthouder geen toegang tot internetbankieren en maakt ook geen overboeking mogelijk. Zo’n rekeningnummer kan een oplichter wel helpen om zich geloofwaardiger als bank voor te doen.
De Belgische financiële toezichthouder FSMA beschrijft hoe die vervolgstap werkt: een fraudeur doet zich voor als een vertrouwde organisatie en probeert vervolgens wachtwoorden of bankcodes te krijgen. Dat kan via mail, sms, WhatsApp of een nagemaakte website. De FSMA waarschuwt dat een bankcode ook telefonisch niet aan iemand die zich als bankmedewerker voordoet moet worden gegeven. Wie twijfelt, kan de eigen bank benaderen. Dit is algemene uitleg over het risico; zij bewijst geen misbruik van NBB-gegevens.
Een automatische incasso werkt anders dan inloggen op een bankrekening. Volgens Betaalvereniging Nederland geeft een klant daarvoor eerst een schriftelijke of digitale machtiging aan de partij die geld wil innen. Bij de standaard Europese incasso kan een consument een afschrijving binnen acht weken zonder opgaaf van reden laten terugboeken. Ontbreekt een geldige machtiging, dan bestaat tot dertien maanden na de afschrijving de procedure Melding Onterechte Incasso via de bank. Die bescherming betreft incasso’s; het is geen algemene terughaalgarantie voor iedere betaling die iemand zelf heeft goedgekeurd.
NBB beschrijft in het Nederlandse privacybeleid ook wat na het sluiten van een account gebeurt. Gegevens kunnen vanwege fiscale en handelsrechtelijke bewaarplichten nog bewaard blijven. Een oud account verwijderen betekent daarmee niet dat alle aankoopgegevens onmiddellijk verdwijnen. Het beleid biedt een contactadres voor vragen over de eigen gegevens: privacy.nl@nbb.com.
Volgens de Autoriteit Persoonsgegevens hoort een waarschuwing duidelijk te maken welke gegevens zijn gelekt, bij wie ze terechtkwamen, wat de waarschijnlijke gevolgen zijn en welke maatregelen zijn genomen. Ontbreken die antwoorden, dan kunnen betrokkenen ze bij de organisatie opvragen. Een datalek op zichzelf bewijst volgens de toezichthouder overigens nog geen overtreding van de privacywet.
De omvang van het incident blijft vooralsnog onduidelijk. Het openbaar gemaakte fragment van de klantmelding noemt geen aantal getroffen klanten of datum van de aanval. De Nederlandse onderhoudspagina geeft evenmin aan wanneer de winkel weer opent.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.