

Microsoft heeft dinsdag 13 oktober een Windows-lek gerepareerd dat al wordt misbruikt. Aanvallers kunnen daarmee bescherming rond bestanden van internet omzeilen, meldt het bedrijf. Het probleem zit in Windows Shell, een onderdeel van Windows waarmee gebruikers onder meer bestanden openen.
Ook de Amerikaanse cyberveiligheidsdienst CISA heeft het lek opgenomen in zijn catalogus van kwetsbaarheden die daadwerkelijk worden aangevallen. De vermelding dateert van 13 oktober en verwijst voor de oplossing naar Microsoft. Bij gebruik in aanvallen met gijzelsoftware staat de status op onbekend. De catalogus noemt geen aantallen slachtoffers of getroffen landen.
Het lek heet CVE-2026-96951. Volgens Microsoft kan een aanvaller een speciaal gemaakt bestand via e-mail of een chatbericht versturen. De ontvanger moet vervolgens zelf iets doen, zoals een kwaadaardige bijlage openen of op een link naar de website van de aanvaller klikken. De aanvaller kan dat openen volgens het advies niet afdwingen. De aanval omzeilt de bescherming die hoort bij Mark of the Web, het kenmerk waarmee Windows bestanden van internet kan herkennen.
Een kenmerk bij downloads
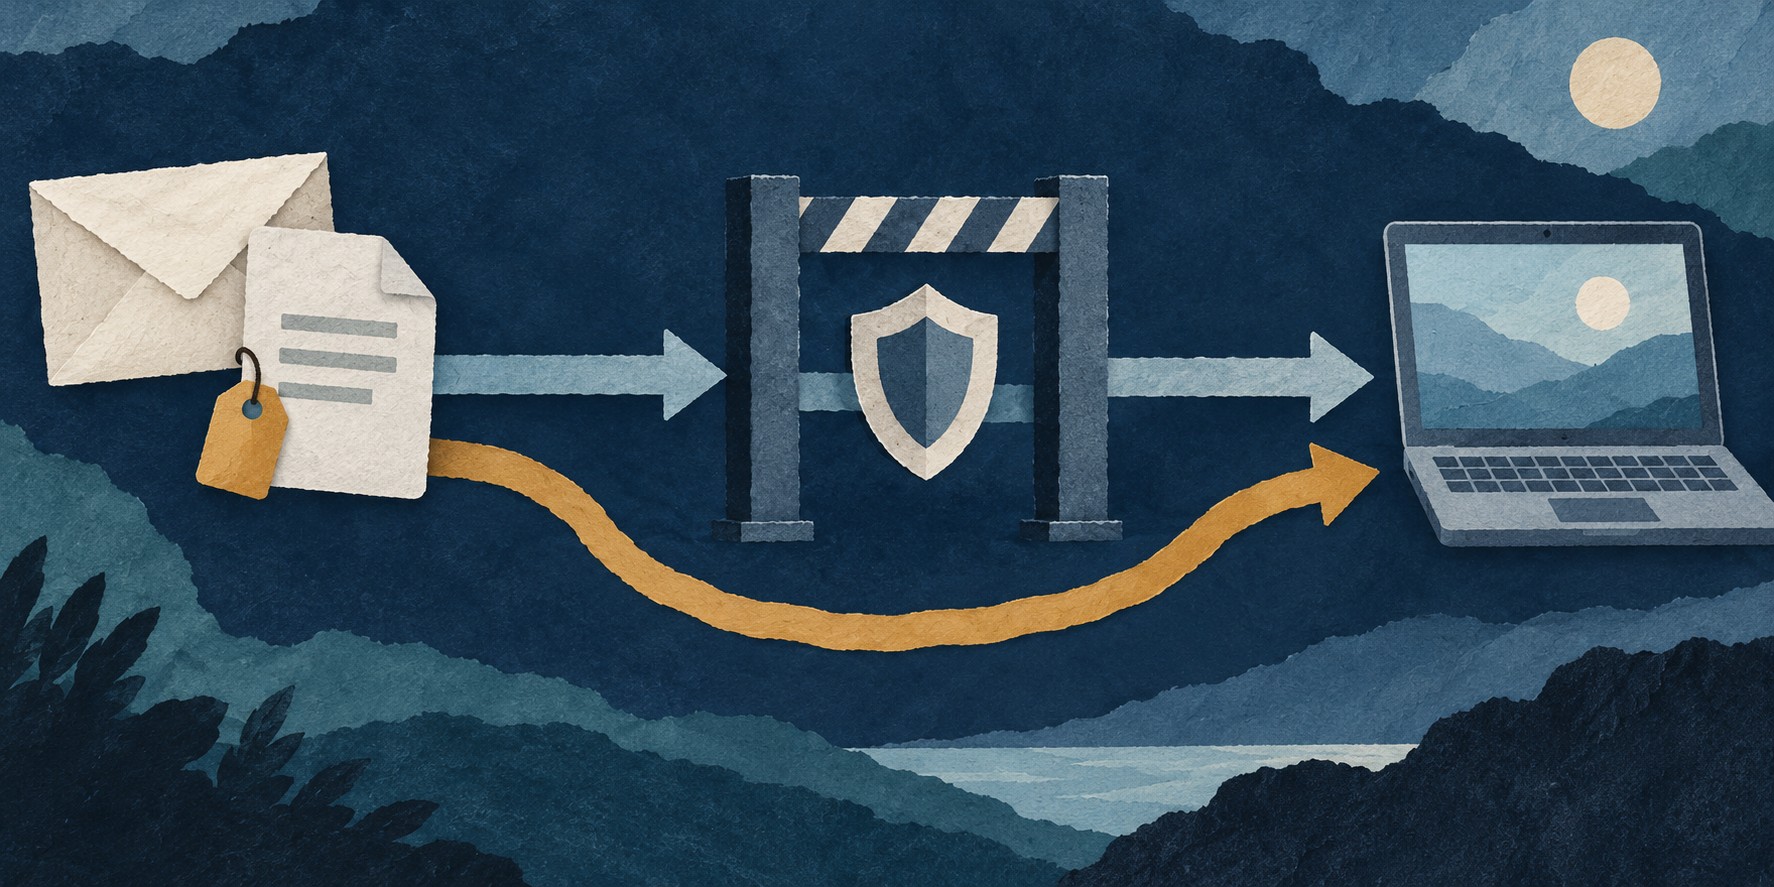
Windows kan aan een gedownload bestand een kenmerk toevoegen dat aangeeft dat het van internet komt. Microsoft noemt dit Mark of the Web. Het kenmerk helpt programma’s bepalen hoe voorzichtig ze een bestand moeten behandelen. Een voorbeeld is Office: bij bestanden van internet worden macro’s standaard geblokkeerd. Macro’s zijn kleine opdrachtenreeksen die taken in een document kunnen uitvoeren. Ze kunnen handig zijn voor terugkerend werk, maar ook worden misbruikt om schadelijke software te verspreiden. De beoordeling hangt daarnaast af van bijvoorbeeld vertrouwde locaties en het beleid dat een organisatie heeft ingesteld.
Een andere beschermingslaag is Microsoft Defender SmartScreen. Die controleert onder meer gedownloade programma’s en installatiebestanden op hun reputatie. Daarbij gebruikt Microsoft lijsten met bekende onveilige software en bestanden die veel mensen al hebben gedownload. Een onbekend bestand kan daardoor ook een waarschuwing oproepen. SmartScreen zit in Windows en kan ook downloads controleren die via andere browsers of mailprogramma’s binnenkomen. De documentatie maakt bovendien een onderscheid tussen internetbestanden en bestanden op interne locaties, zoals gedeelde netwerkmappen. Voor die laatste groep biedt SmartScreen deze bescherming niet.
Update verschilt per Windows-versie
Voor Windows 11-versies 24H2, 25H2 en 26H2 staat de reparatie in update KB5127648. Microsoft verspreidt het pakket automatisch via Windows Update. Voor gebruikers van de Home- en Pro-edities van 24H2 is dit bovendien de laatste maandelijkse beveiligingsupdate voor die versie. Microsoft verwijst hen naar een nieuwere Windows 11-versie om verdere bescherming te blijven ontvangen. Voor de Home- en Pro-edities van 25H2 en 26H2 noemt deze updatepagina geen vergelijkbaar einde van de maandelijkse updates.
Voor Windows 10 staat de beveiligingsupdate onder nummer KB5126657. De bijbehorende pagina noemt Windows 10 met uitgebreide beveiligingsupdates, afgekort ESU, en de afzonderlijke Enterprise LTSC 2021-edities. In het pakket zit ook een oplossing voor een fout waardoor Bestandsgeschiedenis soms geen reservekopieën naar een externe schijf of netwerklocatie kon maken of terugzetten. Een aangesloten schijf kon daarbij ten onrechte als losgekoppeld worden weergegeven. Microsoft vermeldt nog een bekend probleem met sommige via USB aangesloten audioapparaten. Die kunnen sinds de septemberupdate geen geluid geven. Een deel van de problemen is al verholpen; aan de overige werkt het bedrijf nog.
De gewone ondersteuning voor Windows 10 eindigde op 14 oktober 2025. Een computer bleef daarna werken, maar kreeg zonder passende ondersteuning niet langer de reguliere beveiligingsupdates. Het ESU-programma biedt ingeschreven, geschikte apparaten wel maandelijkse reparaties voor kritieke en belangrijke beveiligingsproblemen. Microsoft omschrijft het als tijdelijke ondersteuning, zonder nieuwe functies of technische hulp. Alleen het installeren van het voorbereidende ESU-pakket schrijft een apparaat nog niet in. Volgens de uitleg van Microsoft moet de inschrijving apart worden afgerond voordat het apparaat de bijbehorende beveiligingsupdates ontvangt.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.
- [1] Microsoft — Windows 11-beveiligingsupdate van 13 oktober
- [2] Microsoft MSRC — CVE-2026-96951
- [3] CISA — catalogus actief misbruikte kwetsbaarheden
- [4] Microsoft Learn — macro’s uit internetbestanden
- [5] Microsoft Learn — Defender SmartScreen
- [6] Microsoft — Windows 10-beveiligingsupdate van 13 oktober
- [7] Microsoft — voorwaarden uitgebreide Windows 10-updates