

WordPress heeft op 22 september versie 7.1.2 uitgebracht om een ernstig beveiligingslek te dichten. Voor wie een blog, verenigingssite of webwinkel beheert, is dit een update om na te kijken. Een bezoeker hoeft niet ingelogd te zijn om de fout te benaderen. Pas bij bepaalde thema’s en serverinstellingen kan die fout leiden tot ongewenste opdrachten op de site. Controleer daarom of jouw website de beveiligingsupdate werkelijk heeft gekregen.
WordPress gebruikt sjablonen om pagina’s op te bouwen. Door de fout kan het programma onder voorwaarden een ander bestand op dezelfde server ophalen dan bedoeld, buiten de map van het actieve thema. Zo’n bestand kan code bevatten die de server uitvoert. Dat is ernstiger dan een pagina die er vreemd uitziet: als de overige voorwaarden kloppen, kan een aanvaller invloed krijgen op wat de site doet. Het advies zegt niet dat iedere WordPress-site al is binnengedrongen.
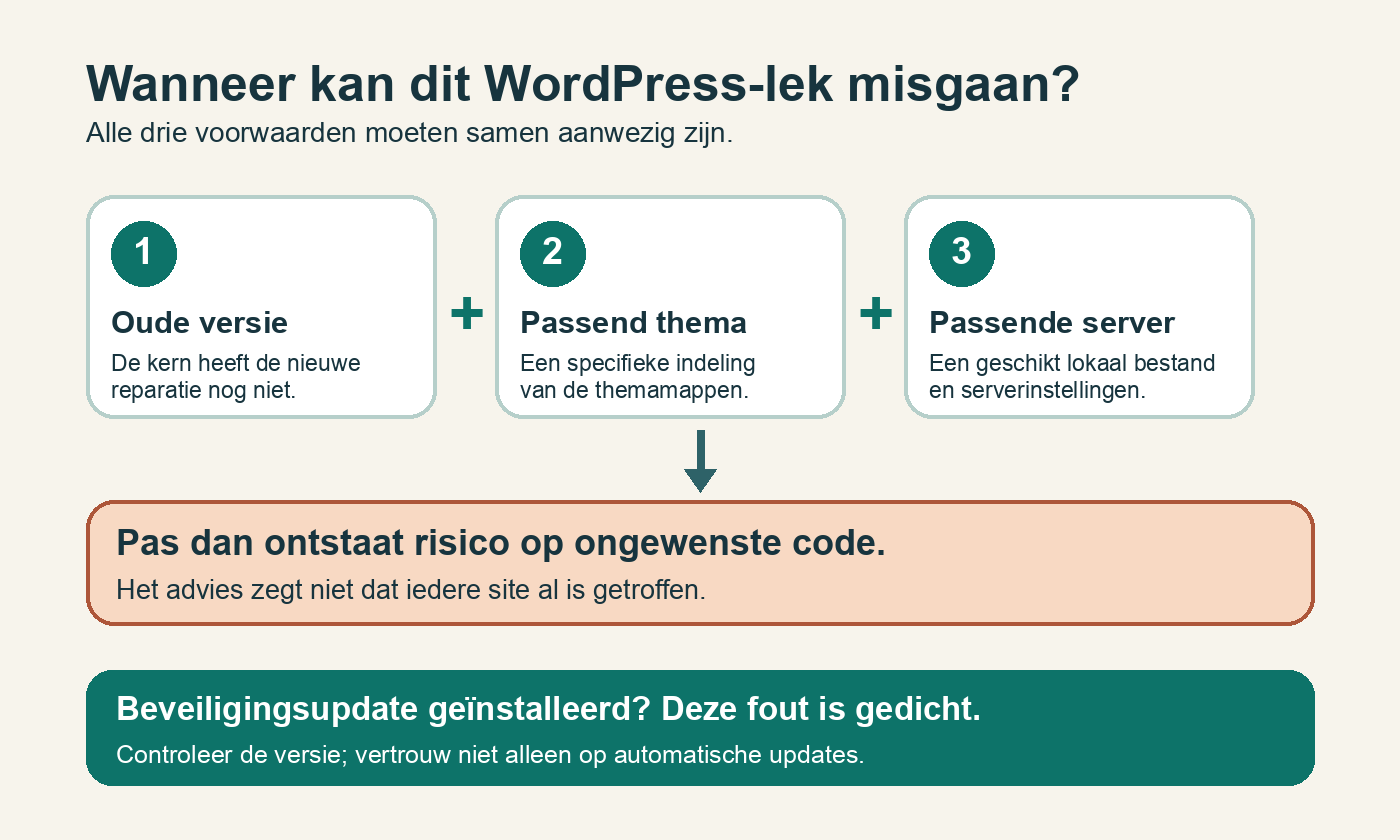
Die overige voorwaarden zijn belangrijk. Het thema moet een bepaalde mappenstructuur hebben en op de server moet een geschikt leesbaar bestand aanwezig zijn. Het beveiligingsadvies noemt enkele oudere standaardthema’s en populaire andere thema’s als voorbeelden van de eerste voorwaarde. Dat betekent nog niet dat elke site met zo’n thema kan worden overgenomen. Zonder zicht op de server kun je de tweede voorwaarde meestal niet zelf beoordelen. Bijwerken is eenvoudiger en betrouwbaarder dan hopen dat jouw instellingen toevallig veilig zijn.
Een nieuwe reparatie na vorige week
Op 17 september verscheen WordPress 7.1.1 met elf andere beveiligingsreparaties. Toch staat juist die versie in het nieuwe advies op de lijst van getroffen versies. Wie vorige week netjes heeft bijgewerkt, kan nu dus opnieuw een update nodig hebben. “Mijn site is pas bijgewerkt” zegt minder dan het werkelijk geïnstalleerde versienummer. De nieuwe reparatie zit in 7.1.2; voor oudere versietakken noemt WordPress afzonderlijke aangepaste releases.
WordPress brengt de oplossing ook uit voor oudere takken, volgens het advies terug tot versie 4.7. Het Spaanse releasebericht zegt wel dat die pakketten worden uitgerold zodra ze klaar zijn. Bovendien krijgt alleen de nieuwste WordPress-versie actieve ondersteuning. Dat onderscheid is belangrijk voor een oude site: een beveiligingsreparatie voor één lek betekent niet dat die oude versie verder dezelfde ondersteuning krijgt als de huidige. Kijk welke update voor jouw installatie beschikbaar is en bespreek een grotere overstap met je host als je ver achterloopt.
Wat controleer je als eigenaar?
Open in WordPress het dashboard en ga naar Updates. Daar zie je of voor de WordPress-kern een nieuw pakket klaarstaat. Maak vóór een handmatige update een bruikbare kopie van bestanden én database, zoals WordPress adviseert; daarmee kun je herstellen als het bijwerken misloopt. Beheer je de site via een hostingbedrijf, vraag dan welke versie er voor jouw installatie draait. Een algemeen bericht dat de host “beveiligd” is, vertelt nog niet of deze reparatie op jouw site staat.
Kleine beveiligingsupdates worden op de meeste WordPress-sites automatisch gestart. Nieuwe installaties vanaf versie 5.6 kunnen ook grote kernupdates automatisch ontvangen; oudere sites behouden vaak hun vorige instellingen. Een host of aangepaste configuratie kan dat veranderen. Daarom is “automatisch aan” niet hetzelfde als “vandaag al gelukt”. Controleer het resultaat in het dashboard of bij de beheerder. Dat geldt ook als je nooit zelf op een updateknop drukt: automatische processen kunnen later draaien of mislukken.
Let bovendien op het verschil tussen de WordPress-kern, een thema en een plug-in. De nu beschreven fout zit in de kern. Een thema verversen of een beveiligingsplug-in toevoegen vervangt de kernreparatie niet; andersom kunnen thema’s en plug-ins hun eigen updates nodig hebben. Het dashboard toont die onderdelen apart. Als je geen beheerrechten hebt, is het nuttigste verzoek aan de site-eigenaar concreet: vraag of de WordPress-kern voor deze waarschuwing is bijgewerkt, niet alleen of “de website veilig” is.
Voor bezoekers is er geen instelling waarmee ze dit lek op andermans website kunnen dichten. De verantwoordelijkheid ligt bij de eigenaar en diens host. De waarschuwing beschrijft wat onder specifieke omstandigheden mogelijk is, maar noemt geen vastgesteld aantal aangevallen sites. Ernst is dus een reden voor snelle controle, niet voor de bewering dat iedere WordPress-site gehackt is. Onze afweging: verifieer eerst de kernupdate en laat daarna, als dat nodig is, de precieze thema- en servervoorwaarden beoordelen.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.
- [1] WordPress.org Spanje — beveiligingsupdate 7.1.2
- [2] WordPress — GHSA-7hp8-65ch-5whp beveiligingsadvies
- [3] WordPress.org — scherm Updates in het dashboard
- [4] WordPress — handleiding automatische achtergrondupdates
- [5] WordPress.org — 7.1.1-release van 17 september
- [6] WordPress.org Nederlands — beveiligingsproces