

Je telefoon valt kapot of verdwijnt, en juist op dat toestel stond de passkey waarmee je bij je mail of een webwinkel inlogt. Moet je dan al je accounts opnieuw maken? Meestal niet, maar het antwoord hangt af van waar de passkey is opgeslagen. Sommige digitale sleutels komen via je wachtwoordbeheerder terug op een nieuw toestel. Andere blijven bewust op één apparaat. Bij allebei kan het herstel van je hoofdaccount de lastigste stap zijn.
Waarom een passkey anders werkt
Bij een wachtwoord typ je dezelfde geheime tekst op een website. Een passkey werkt met twee bij elkaar horende sleutels: de website bewaart het openbare deel, jouw apparaat of wachtwoordbeheerder het geheime deel. Je ontgrendelt dat laatste met je pincode, vingerafdruk of gezicht. Dat maakt een nagebouwde inlogpagina veel minder bruikbaar voor een oplichter. Maar je kunt de geheime sleutel niet even uit je hoofd op een geleende laptop typen. Daarom doet de plek waar je hem bewaart ertoe.
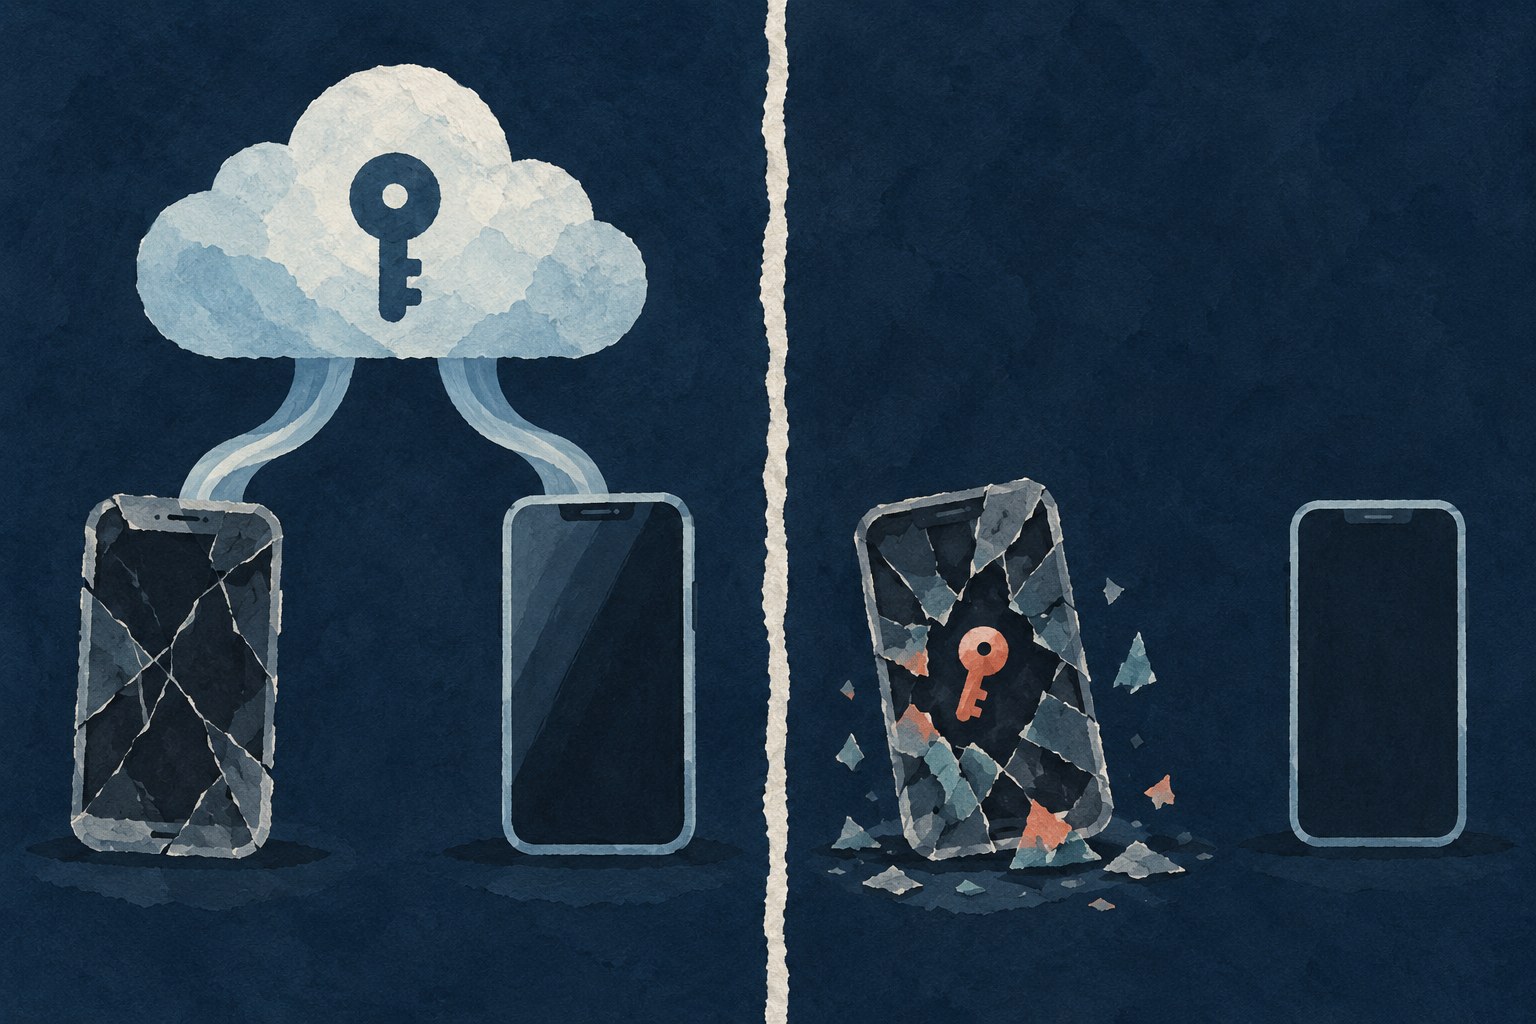
De FIDO Alliance, de organisatie achter de standaard, onderscheidt gesynchroniseerde passkeys van sleutels die aan één toestel zijn gebonden. In het eerste geval bewaart een aanbieder een versleutelde kopie voor je andere apparaten. In het tweede geval blijft de sleutel bijvoorbeeld in een fysieke beveiligingssleutel of op een computer. Raak je alleen je telefoon kwijt terwijl dezelfde gesynchroniseerde passkeys ook op je laptop staan, dan kun je vaak gewoon verder. Verlies je een toestelgebonden sleutel zonder reserve, dan moet je terugvallen op een andere inlogmethode van die website.
Herstel bij Apple en Google
Apple bewaart passkeys in iCloud-sleutelhanger als die functie aanstaat. De sleutels kunnen dan terugkomen op een nieuw Apple-apparaat, ook wanneer alle oude apparaten weg zijn. Volgens Apples hersteluitleg heb je daarvoor toegang nodig tot je Apple-account, een code via een vertrouwd telefoonnummer en de toegangscode van een eerder apparaat. Een vooraf ingestelde herstelcontactpersoon kan bij accountproblemen helpen. Dat is een geruststellende reserve, zolang je dat nummer en die gegevens nog kunt gebruiken. Apple beschrijft de opslag als end-to-end versleuteld; het bedrijf zegt de sleutels niet zelf te kunnen lezen.
Bij Google Password Manager kan een eigen pincode nodig zijn om passkeys op een nieuw apparaat te gebruiken. Google zegt dat je een vergeten pincode onder voorwaarden kunt wijzigen vanaf een apparaat waarop je de beheerder eerder gebruikte. Is die route er ook niet meer, dan biedt Google een reset van alle opgeslagen passkeys. Daarna moet je voor de betrokken websites opnieuw sleutels aanmaken. Voor je Google-account zelf blijft op het inlogscherm doorgaans de optie ‘Een andere manier proberen’ bestaan. Die alternatieven verschillen per account: een passkey is dus geen garantie dat je zonder toegang tot je telefoon direct weer overal binnenkomt.
Is je telefoon gestolen, dan gaat bescherming vóór herstel. Als Zoek mijn vooraf aanstond, adviseert Apple een iPhone zo snel mogelijk als verloren te markeren; Google beschrijft hoe je een passkey op een verdwenen apparaat uit je Google-account haalt zodra je elders kunt inloggen. Dat verkleint het risico dat het toestel als toegangspoort wordt gebruikt. Het vervangt niet het terugkrijgen van je account en het kan anders werken bij passkeys voor andere websites. Controleer daar apart welke apparaten of sleutels nog toegang hebben.
Een passkey op een losse beveiligingssleutel of alleen op een computer verhuist niet automatisch naar je volgende telefoon of computer. Microsoft raadt voor zulke toestelgebonden sleutels een tweede passkey op een ander apparaat aan. Dat is vooral belangrijk wanneer een dienst geen eenvoudige herstelroute aanbiedt. Controleer daarom bij een belangrijk account niet alleen of je met een passkey kunt inloggen, maar ook welke tweede toegangsweg de dienst toestaat. Een reserve die op hetzelfde verloren toestel staat, helpt natuurlijk niet.
Een andere beheerder helpt, maar vraagt ook herstel
Wie minder afhankelijk wil zijn van Apple of Google kan een zelfstandige wachtwoordbeheerder gebruiken. Proton Pass is een Zwitsers voorbeeld: de gratis versie ondersteunt volgens de prijspagina passkeys en synchronisatie op meerdere apparaten. De huidige hulptekst noemt een browseruitbreiding, Android vanaf versie 14 en iPhone vanaf iOS 17, met een beperking voor Firefox op iPhone en iPad. Dat maakt overstappen tussen telefoonmerken makkelijker, maar verplaatst de afhankelijkheid naar je Proton-account. Proton waarschuwt dat een wachtwoordreset zonder ingestelde gegevensherstelmethode je eerder versleutelde inhoud onleesbaar kan maken. Zwitserse eigendom is bovendien geen bewijs dat een gebruiker vanzelf beter beschermd of gemakkelijker geholpen wordt.
Het praktische verschil met vroeger is dus niet dat een verloren telefoon al je accounts wist. Wel ben je voor herstel vaak afhankelijk van de aanbieder die je passkeys bewaart én van de herstelregels van de website waar je wilt inloggen. Onze afweging: synchronisatie is voor de meeste mensen de eenvoudigste bescherming tegen toestelverlies, mits het hoofdaccount bereikbaar blijft. Een losse sleutel kan juist aantrekkelijk zijn als je bewust geen cloudkopie wilt, maar vraagt om een tweede sleutel of andere reserve. Kijk vóórdat er iets misgaat waar je belangrijkste passkeys staan en of je herstelmethode ook zonder je telefoon werkt.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.