

Een bericht van je leidinggevende dat je snel moet inloggen, een link naar een zogenaamd gedeeld document: ook op je werk kan een gewone melding een val zijn. Volgens een op 30 september gepubliceerd EU-onderzoek heeft 74 procent van de bevraagde werknemers in de voorafgaande zes maanden een verdacht bericht of een verdachte link op het werk gezien. Dat betekent niet dat drie op de vier zijn gehackt. Wel laat het zien hoe vaak werknemers moeten beslissen of een bericht te vertrouwen is, ook tijdens een eerste bijbaan of stage.
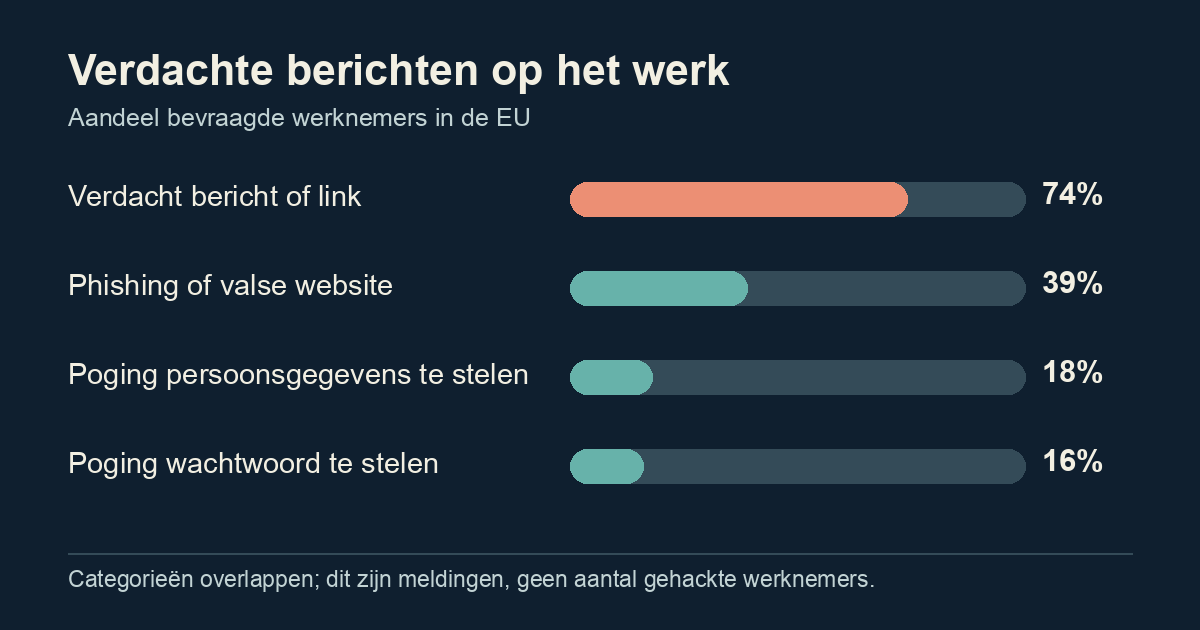
De Europese Commissie liet voor deze Eurobarometer tussen 27 april en 8 mei 2026 online 25.747 mensen uit alle 27 EU-landen bevragen. Een verdachte mail ontvangen is iets anders dan erop klikken, gegevens verliezen of een aanval op de werkgever. Ook zijn dit antwoorden van mensen zelf, geen technisch onderzoek van hun inboxen. De 39 procent die phishing of een vervalste website meldde, en de kleinere groepen die pogingen tot gegevens- of wachtwoorddiefstal zagen, mogen bovendien niet bij elkaar worden opgeteld: één persoon kan meer soorten hebben meegemaakt.
Een vertrouwde naam kan misleiden
Phishing is een bericht waarin iemand zich voordoet als een betrouwbare collega, leverancier of dienst om je op een link te laten klikken of gegevens te laten invullen. Volgens het Nederlandse Nationaal Cyber Security Centrum kan zo’n link naar een nagemaakte inlogpagina leiden. Als iemand daar zijn werkgegevens invoert, kan een aanvaller mogelijk mail lezen of namens die medewerker verder berichten sturen. Een keurige spelling en een bekend logo zijn geen bewijs van echtheid; het verzoek en de route ernaartoe zijn belangrijker. Dat maakt een onverwacht verzoek om een code of betaling een reden om te stoppen, ook als de naam bekend oogt.
De gepubliceerde enquête zegt ook iets over de ruimte die mensen krijgen om veilig te werken. Volgens EU-cyberagentschap ENISA zegt maar 45 procent van de bevraagden dat hun organisatie geregeld informatie of waarschuwingen over cyberveiligheid stuurt. Tegelijk wil 85 procent zijn vaardigheden verbeteren, terwijl tijd volgens 26 procent een obstakel is. Dat zijn opnieuw antwoorden uit dezelfde enquête, geen onafhankelijk tweede onderzoek. Een eenmalige waarschuwing aan personeel is dus een magere oplossing als er tijdens een drukke dienst geen duidelijk aanspreekpunt bestaat.
Juist bij een eerste baan kan die drempel groot zijn. Een stagiair die toch op een verdachte link klikte, kan vrezen dat een fout gevolgen krijgt voor zijn beoordeling. Het NCSC beschrijft schaamte, angst voor straf en ingewikkelde meldroutes als redenen waarom bijna-incidenten soms stil blijven. Snelle melding geeft een organisatie juist de kans om een account te controleren of een verdachte link voor anderen te blokkeren. De praktische vraag is daarom niet alleen of jij de val herkent, maar ook of je veilig kunt zeggen: ik twijfel, kijk even mee.
Wat helpt in de praktijk?
Bij twijfel kun je het verzoek controleren via een route die je al kent: open zelf de gebruikelijke werkapp of bel je collega op een opgeslagen nummer. Gebruik niet het nummer of de link uit het verdachte bericht als bewijs voor datzelfde bericht. Het NCSC raadt werknemers aan verdachte berichten bij de interne contactpersoon of servicedesk te melden, ook als ze al hebben geklikt. Hoe sneller dat gebeurt, hoe meer mogelijkheden er zijn om de schade te beperken. Voor werkgevers hoort daar een eenvoudige meldknop of bereikbare hulp bij, zonder automatisch de schuld bij de melder te leggen.
Het bredere dreigingsbeeld maakt duidelijk waarom die kleine beslissing ertoe doet. ENISA publiceerde op 22 september een apart rapport over incidenten in 2025, waarin misleiding van mensen via onder meer phishing terugkomt naast andere aanvallen. Dat rapport telt waargenomen gebeurtenissen, terwijl de nieuwe Eurobarometer vraagt wat werknemers zelf zeggen te hebben gezien. Het zijn verschillende meetlatten. Samen bewijzen ze geen persoonlijk risico van 74 procent op een hack, maar wel dat een werkplek mensen én systemen moet beschermen.
Voor Nederland en België is 74 procent alleen een EU-gemiddelde; uit de hier gebruikte publicatie volgt geen afzonderlijk cijfer voor jonge werknemers of voor elk van beide landen. Ons oordeel: de nuttigste verandering is een werkcultuur waarin controleren een normale stap is, ook als een bericht urgent klinkt. Een route buiten het bericht kost soms een minuut en kan een vervalste inlogpagina ontmaskeren. Een werkgever die tegelijk snelle hulp en technische beveiliging regelt, haalt de druk weg bij de minst ervaren medewerker. Dat is praktischer dan verwachten dat iedere jongere elk overtuigend bericht in één oogopslag doorziet.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.