

Wie een Discord-server met Double Counter gebruikt, kan sinds 7 oktober via Have I Been Pwned controleren of zijn e-mailadres in een openbaar geworden lek zit. De lekcontroledienst registreert 274.922 unieke e-mailadressen, met Discord-gebruikersnamen. Daarmee is een deel van het eerder gemelde incident onafhankelijk bevestigd. Voor Nederlandse en Belgische gebruikers is dat reden om extra alert te zijn op berichten die hun naam kennen; aantallen slachtoffers per land ontbreken.
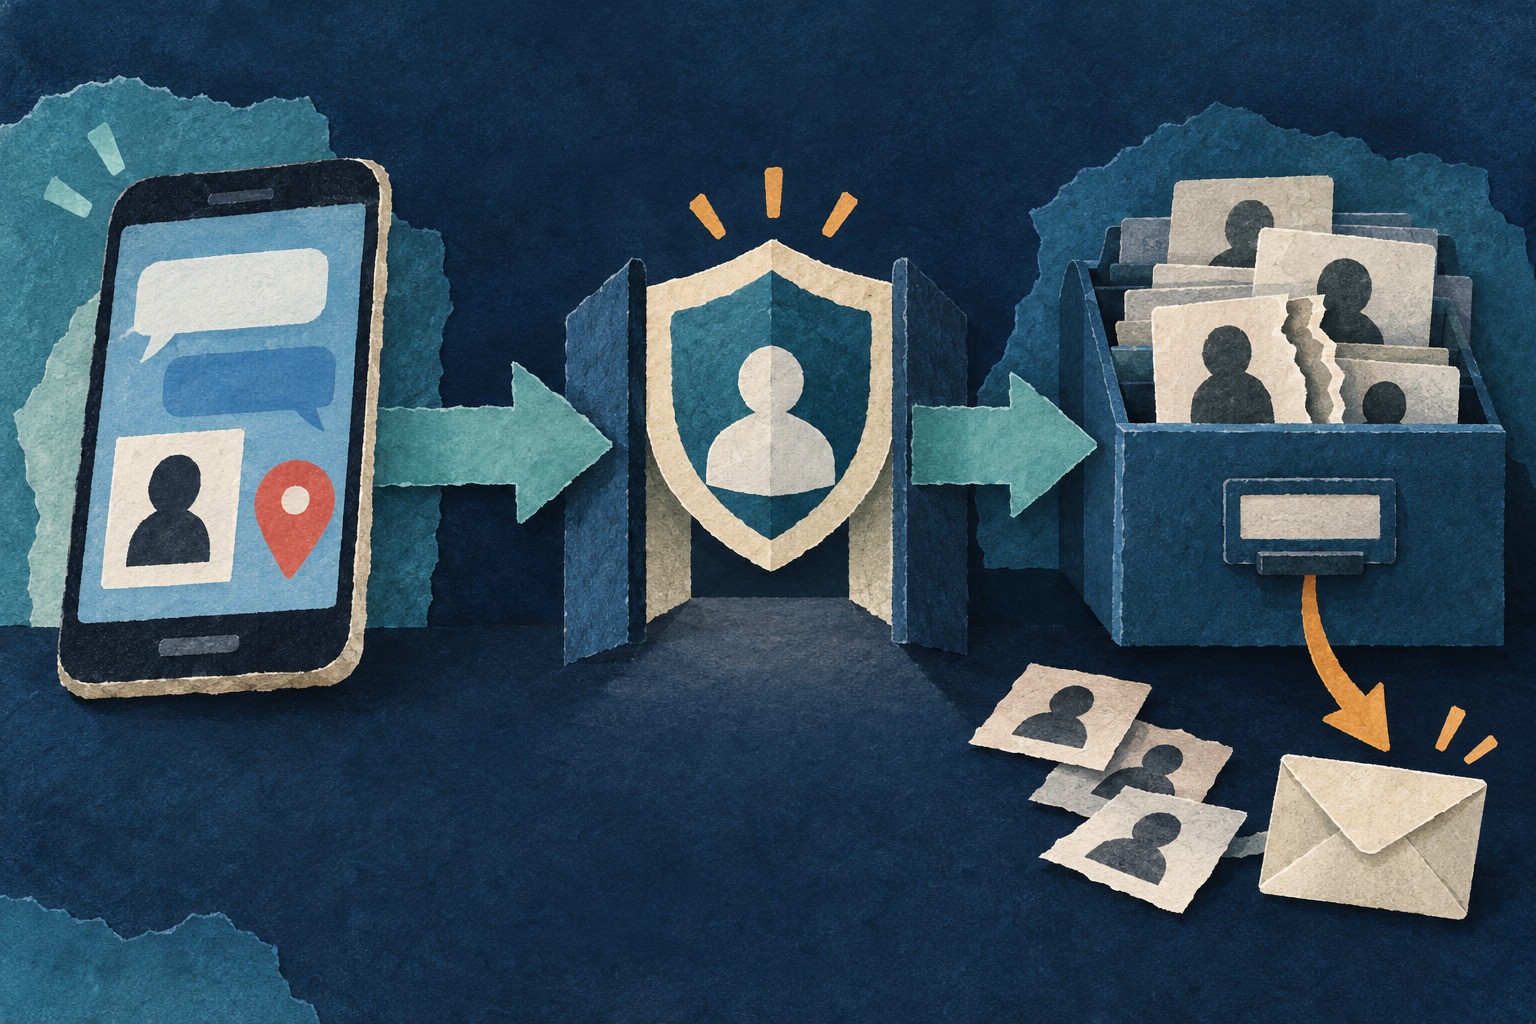
Double Counter is een Discord-bot die serverbeheerders gebruiken om nieuwe leden te controleren. Een nieuw lid moet dan via een externe link een controle afronden om toegang te krijgen. De maker wil zo geblokkeerde mensen met een tweede account en gecoördineerde aanvallen op de server tegenhouden. Je kiest als bezoeker dus niet noodzakelijk zelf deze leverancier. Het hulpmiddel dat de Discord-server veiliger moet maken, wordt tegelijk een extra partij waar jouw gegevens terechtkomen.
De aanval vond plaats op 4 oktober. Double Counter publiceerde zijn incidentrapport op 5 oktober. Volgens dat rapport kwam een aanvaller binnen via een oude server waarop nog een kwetsbaar analyseprogramma draaide. Op die server lagen toegangsgegevens voor de cloudomgeving. Het bedrijf behandelt gegevens van ongeveer 28 miljoen Discord-accounts als blootgesteld en meldt ongeveer een miljoen gekopieerde e-mailadressen. Van sommige tabellen werd slechts een deel gekopieerd; welke gebruikers dat precies waren, kon het niet vaststellen. Discord-wachtwoorden zaten volgens Double Counter niet in de getroffen database: de dienst ontvangt die niet.
Twee tellingen, twee verschillende vragen
HIBP noemt daarnaast namen, landen en postcodes van een kleinere groep betalende abonnees. De bijna 275.000 adressen in HIBP zijn de unieke e-mailadressen die de controledienst heeft ingelezen. Het is geen nieuwe raming van alle getroffen Discord-accounts. De API-documentatie waarschuwt dat dit totaal vaak lager ligt dan aantallen in nieuwsberichten, bijvoorbeeld door dubbele vermeldingen of problemen met de kwaliteit van aangeleverde data. Je kunt die verschillende tellingen dus niet van elkaar aftrekken om vast te stellen hoeveel mensen veilig zijn.
Een ontbrekende treffer geeft ook geen vrijbrief. HIBP legt uit dat het maar een deel van alle gelekte gegevens bezit; sommige lekken worden nooit openbaar. De zoekfunctie koppelt een e-mailadres aan bekende lekken, maar toont geen bijbehorend wachtwoord. Ons oordeel: gebruik een treffer als waarschuwing en een ontbrekende treffer als beperkte informatie. Controleer je eigen adres rechtstreeks op de site, zonder een link uit een ongevraagd bericht te volgen.
Het praktische gevaar is een geloofwaardige uitnodiging of nepbericht van een helpdesk. Discord waarschuwt dat medewerkers gebruikers niet via privéberichten in de app benaderen voor ondersteuning. Vraagt iemand daar om persoonlijke gegevens, betaling of een andere login, ga daar niet op in. Discord adviseert een uniek wachtwoord en een extra inlogcontrole. Heb je daadwerkelijk inloggegevens gedeeld of vermoed je overname, wijzig dan je wachtwoord en verwijder ongewenste gekoppelde apps. Een gelekt e-mailadres op zichzelf bewijst geen overgenomen account.
Veiligheid heeft ook privacykosten
Double Counter wordt volgens zijn privacytekst geëxploiteerd door het Franse Tellter SAS. Bij de verificatielink verzamelt de dienst onder meer je Discord-ID en IP-adres, gekoppeld aan elkaar. Dezelfde tekst noemt advertenties via Ezoic en zijn partners, die gegevens kunnen combineren. Ezoic beschrijft opslag en verwerking buiten de Europese Economische Ruimte. Een Europese vestiging geeft dus geen zekerheid over een volledig Europese gegevensketen. Onze afweging: een beveiligingscontrole verdient juist extra kritische vragen over wie informatie verzamelt en waarvoor die verder wordt gebruikt.
Serverbeheerders kunnen ook de bestaande controles van Discord zelf gebruiken. Die werken onder meer met een bevestigd e-mailadres, wachttijd en op het strengste niveau een bevestigd telefoonnummer. Dat vermijdt voor die controle een aanvullende botleverancier, maar legt de gegevens nog steeds bij Discord. Het is geen bewezen gelijkwaardige vervanging voor het herkennen van tweede accounts. Ons oordeel: kies de minst ingrijpende controle die bij de server past en leg aan nieuwe leden uit welke extra partij je inschakelt.
Wie gegevens wil laten verwijderen, kan volgens Double Counter de opdracht /privacy gebruiken. Het bedrijf zegt dat bepaalde koppelingen tussen accounts voor fraudebestrijding kunnen blijven bestaan. Verwijdering laat bovendien de verificatiestatus vervallen; voor het stoppen van verdere verwerking verwijst de dienst naar het verlaten van Discord-servers die de bot gebruiken. Een verwijderverzoek haalt al uitgelekte kopieën niet uit handen van anderen. Dat is de echte prijs voor leden: meer zeggenschap kan botsen met toegang tot hun Discord-server.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.