


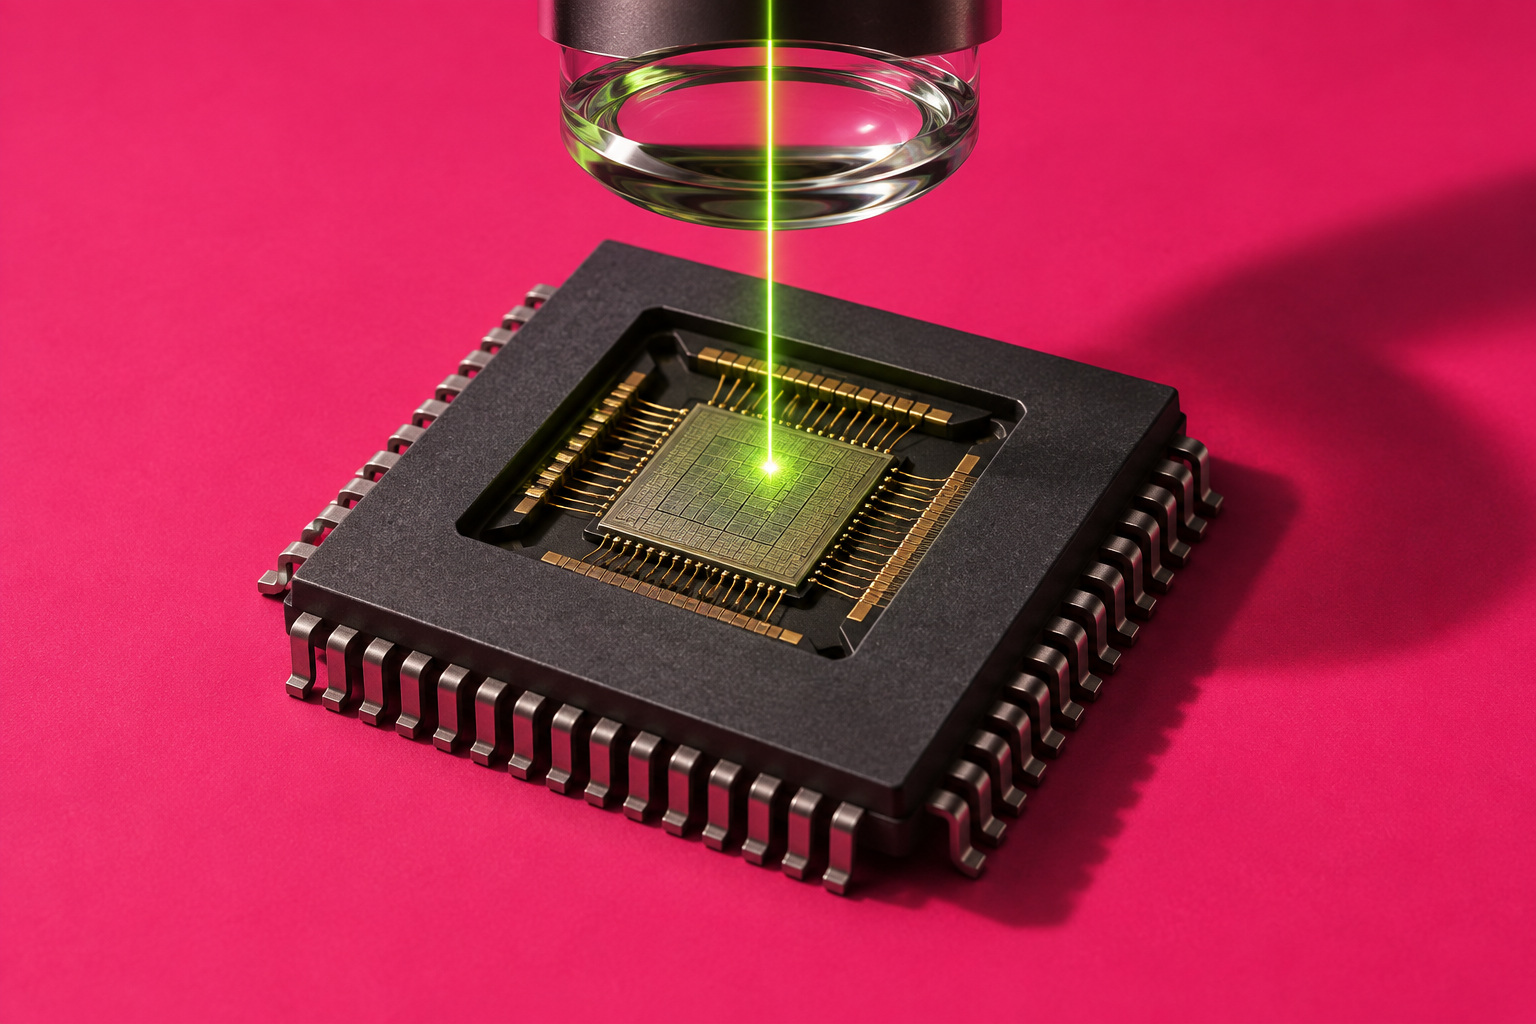
Raspberry Pi erkent dat onderzoekers de afgesloten debugtoegang van de RP2350-A4 opnieuw hebben geopend. Via die onderhoudsingang konden zij opgeslagen geheime gegevens uitlezen. Vanwege deze vondst komt er geen nieuwe chiprevisie: de fabrikant vindt de vereiste fysieke ingreep, specialistische kennis en dure apparatuur daarvoor onvoldoende aanleiding. Het gaat om een aanval op een losgemaakte chip waarvan de behuizing wordt opengelegd. De inschatting dat hooguit één apparaat wordt geraakt, verbindt Raspberry Pi nadrukkelijk aan een voorwaarde: unieke sleutels per apparaat.
Om welke chip gaat het?
De RP2350 is de microcontroller op het ontwikkelbord Raspberry Pi Pico 2: de kleine rekenchip waarmee je zelf elektronica kunt aansturen. Raspberry Pi levert hem ook voor printplaten van andere makers. De productspecificaties noemen twee actieve processorkernen, programmeerbaarheid met C/C++ of MicroPython en beveiliging op basis van Arm TrustZone. Daarbij kunnen onderdelen aan verschillende beveiligingsgebieden worden toegewezen. Ondertekening van opstartsoftware is optioneel; de chip kan ook een sleutel voor versleutelde software beschermen. Voor een Nederlands of Belgisch makerproject is dus het precieze chipmodel en de gekozen beveiligingsconfiguratie relevant. De merknaam Raspberry Pi alleen beschrijft niet welke functies een ontwerp gebruikt.
Waarom is die onderhoudsingang zo belangrijk?
Een debugger helpt ontwikkelaars software te onderzoeken: volgens de datasheet kan hij geheugen bekijken, uitvoering volgen en gegevens veranderen. Daarom kan deze toegang worden afgesloten zodra ondertekende opstartsoftware verplicht wordt. De chip kent echter ook een instelling waarmee beveiligde software de toegang weer kan openen, bijvoorbeeld na een controle van de gebruiker. Daarnaast bestaan permanente en tijdelijke geheugenvergrendelingen. Een tijdelijke vergrendeling verdwijnt bij een reset van het betreffende geheugenblok; daarna gelden opnieuw de permanent vastgelegde rechten. Een speciale herstelreset kan de processor laten stoppen voordat gebruikerssoftware draait. Deze gedocumenteerde eigenschappen verklaren waarom het moment waarop een beveiliging actief wordt ertoe doet: een toegangsregel die software later instelt, is niet hetzelfde als een permanente blokkade in de hardware.
Wat hebben de onderzoekers daadwerkelijk aangetoond?
Ledger Donjon testte een eigen A4-chip met de beveiligingsinstellingen van Raspberry Pi’s eerste hackingwedstrijd. Het team gebruikte eerst uiterst zwakke lichtuitstoot van schakelende transistoren om gevoelige plekken te vinden. Gerichte laserpulsen veranderden vervolgens besturingsbits, waardoor debugtoegang tot het beveiligde deel terugkwam. Na een herstelreset kon het team het volledige wedstrijdgeheim uitlezen voordat de software de tijdelijke geheugenvergrendeling opnieuw aanbracht. Dat is een aangetoonde doorbraak in deze configuratie, geen bewijs dat alle geheugensloten verdwijnen. De normale controle van ondertekende opstartsoftware blijft volgens Donjon functioneren. Ook mogelijke gevolgen voor versleuteld opstarten bespreekt het team als architectuuranalyse, niet als uitgevoerde test. Softwarecontroles na het opstarten voorkomen de gedemonstreerde uitlezing vóór dat moment niet.
Hoe kan licht een digitale beveiliging verstoren?
Een laser kan transistoren tijdelijk anders laten reageren zonder dat de aanvaller een gewone softwareopdracht geeft. Hardwareonderzoeker Courk beschreef dat principe in januari 2025 bij een eerdere aanval op de RP2350. Het silicium moest daarvoor blootliggen en de chip moest blijven werken. Zijn opstelling stuurde licht naar een nauwkeurig gekozen plek op de achterkant van de chip. De bedoeling was een fout te veroorzaken zonder de circuits voor het herkennen van spanningsstoringen te activeren. Dat vraagt voorbereiding aan het fysieke onderdeel en precieze timing. Een sterke beveiliging tegen ongewenste softwareopdrachten is daarmee nog geen bescherming tegen elke verstoring van de elektronica die zulke opdrachten uitvoert. Deze eerdere A2-aanval is in A4 verholpen, benadrukt Raspberry Pi.
Wat was er al gerepareerd?
Raspberry Pi bracht revisie A4 op 29 juli 2025 uit met verschillende reparaties uit de eerste hackingwedstrijd. Daaronder vielen fouten in de vaste opstartcode en een kwetsbaarheid bij het lezen van geheugen wanneer de voeding werd onderbroken. Een revisie is hier een gewijzigde uitvoering van het silicium, geen nieuwe naam voor een softwaredownload. A4 bleef passend voor dezelfde aansluitingen en verving A2 in de productie. De revisieaanduiding staat boven op de chipbehuizing. Tegelijk meldde Raspberry Pi toen al dat een afzonderlijke, dure techniek om geheugencellen rechtstreeks te onderzoeken niet was verholpen. A4 betekende dus gerichte verbeteringen voor gevonden problemen. De revisienaam was geen toezegging dat elke toekomstige fysieke aanval zou mislukken.
Waarom waren er eigenlijk hackingwedstrijden?
De eerste wedstrijd moest zwakke plekken vinden voordat de chip op grote schaal in beveiligde toepassingen terechtkwam. In januari 2025 rapporteerde Raspberry Pi vier geldige inzendingen, allemaal met fysieke toegang tot de chip. Ze verschilden sterk: onderzoekers verstoorden onder meer de voedingsspanning, gebruikten laserlicht of onderzochten het geheugen met apparatuur voor chipanalyse. De fabrikant kende ieder van de vier winnaars de volledige prijs van 20.000 dollar toe. Raspberry Pi schreef daarbij zijn eerdere inschattingen te hebben bijgesteld, onder meer over de effectiviteit van storingsdetectie en de kosten en complexiteit van laseraanvallen. Het wedstrijdresultaat leverde zo concrete informatie op over de grenzen van de beveiliging, niet alleen een lijst geslaagde demonstraties.
Is daarmee ook de tweede hackingwedstrijd beslist?
Nee: de tweede wedstrijd onderzoekt een ander probleem. De openbare regels vragen om een aanval via onbedoelde informatie uit bijvoorbeeld stroomverbruik, elektromagnetische signalen of timing. Zulke zijkanalen kunnen iets verraden over de geheime sleutel waarmee de chip versleutelde software ontsleutelt. Actief fouten veroorzaken met een laser valt uitdrukkelijk buiten deze opdracht. De huidige einddatum in de wedstrijdrepository is 31 oktober 2026 en de prijs bedraagt 20.000 dollar voor één winnaar of team. Een winnende methode moet ook toepasbaar zijn op het daadwerkelijke versleutelde opstartproces van een beveiligde chip. De laseraanval en deze wedstrijd beantwoorden daarmee verschillende vragen: kun je beveiligingsinstellingen ontregelen, en lekt een cryptografische berekening informatie terwijl zij draait?
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.