

Criminelen verdienen aan internetverbindingen door gehackte apparaten als tussenstation te verhuren. Beveiligingsbedrijf GreyNoise beschrijft op 15 oktober een campagne waarbij minstens 143 apparaten in 34 landen zijn overgenomen, waaronder opslagkastjes van D-Link en videorecorders van Ubiquiti. De aanvallers installeren software van Pawns.app. Zo ontvangt de aanvaller de vergoeding voor verkeer dat via de aansluiting van het slachtoffer loopt.
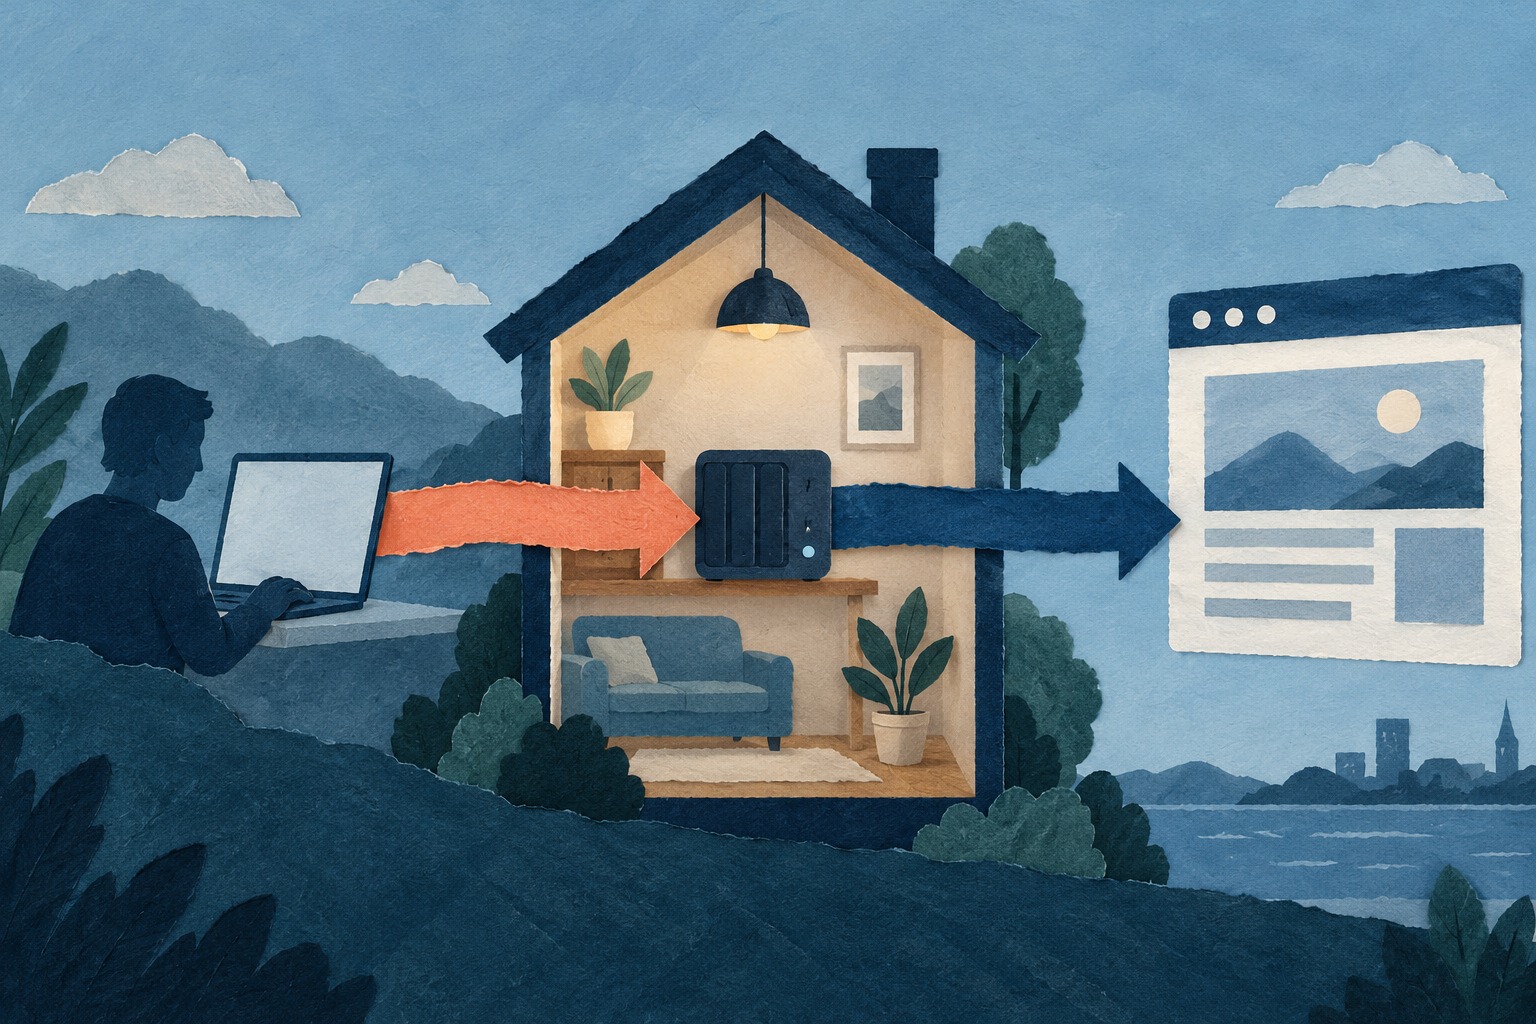
De truc draait om het adres waarmee een verbinding op internet herkenbaar is: het IP-adres. Een website ziet bij deze omweg het adres van de thuisverbinding waar het verkeer naar buiten gaat. De oorspronkelijke gebruiker blijft daarachter verborgen. Zulke tussenstations heten residential proxies. Het Nederlandse NCSC beschrijft hoe afnemers bijvoorbeeld specifiek Nederlandse aansluitingen kunnen kiezen. Verkeer lijkt daardoor op dat van een gewone klant uit de buurt. Een controle die alleen kijkt of iemand vanuit een ongebruikelijk land inlogt, kan zo minder goed werken.
Een legale dienst op een gehackt apparaat
Pawns.app biedt het delen van een verbinding ook als vrijwillige functie aan. Volgens de voorwaarden mogen gebruikers dat alleen doen op apparaten en aansluitingen die zij rechtmatig mogen gebruiken. De functie is optioneel; pauzeren of uitzetten kan waar de app dat ondersteunt. Verwijderen beëindigt het doorsturen. Pawns noemt bovendien mogelijke kosten voor dataverbruik, afhankelijk van het abonnement bij de internetprovider. De voorwaarden scheiden dit doorgestuurde verkeer van persoonlijke bestanden en browsegedrag: klanten mogen daar niet bij. Dat beschrijft de toegestane werking van de dienst, zonder garanties over wat een indringer verder op een gehackt apparaat doet.
De normale afspraak is dus dat een gebruiker zelf beslist over zijn aansluiting. In de campagne die GreyNoise onderzocht, maakt juist een indringer die keuze. De gebruikte app hoeft daarvoor zelf geen kwaadaardig programma te zijn: het misbruik zit in de installatie zonder toestemming.
Voor de eigenaar kan het gevolg verder gaan dan extra verkeer op de verbinding. De Nederlandse politie waarschuwde op 8 oktober dat IP-adressen van onschuldige burgers of bedrijven door dit soort misbruik als verdacht kunnen opduiken in een opsporingsonderzoek. Die waarschuwing hoorde bij een afzonderlijke operatie tegen een netwerk van bijna 178.000 besmette apparaten, waaronder honderden in Nederland. De politie haalde daarbij servers bij hostingbedrijven offline. Dat eerdere onderzoek laat zien waarom de herkomst van internetverkeer zorgvuldig moet worden uitgezocht: het adres in een logbestand kan bij iemand horen die niets van het misbruik weet.
Oude apparaten blijven een toegangspoort
De kwetsbaarheden in de betrokken D-Link-apparaten zijn al oud: de fabrikant beschreef ze in 2024. De waarschuwing noemt onder meer de DNS-320L, DNS-325, DNS-327L en DNS-340L, oudere kastjes waarop je bestanden via je thuisnetwerk bewaart. Voor deze modellen is de ondersteuning beëindigd. D-Link vermeldt alle regio’s en hardwareversies in zijn overzicht en zegt dat apparaten aan het einde van hun ondersteuning geen nieuwe software- of beveiligingsupdates meer krijgen. De Amerikaanse ondersteuningsdienst raadt aan ze buiten gebruik te stellen en te vervangen.
Het NCSC adviseert om apparaten bijgewerkt te houden en voorzichtig te zijn met gratis apps en diensten die een verbinding kunnen doorverkopen. Een apparaat dat nog gewoon bestanden opslaat, kan dus toch aandacht nodig hebben. Naar ons oordeel maakt dit onderzoek vooral de afhankelijkheid van langdurige ondersteuning zichtbaar. Zelf apparatuur bezitten geeft pas werkelijk meer controle als ook de beveiliging kan worden onderhouden. Vervangen brengt kosten en het overzetten van bestanden mee; blijven gebruiken zonder beveiligingsupdates heeft eveneens een prijs, omdat anderen de aansluiting kunnen misbruiken. De vrijwillige variant laat gebruikers tenminste zelf kiezen wanneer het delen stopt.
GreyNoise maakt in de nieuwe campagne geen afzonderlijke aantallen voor Nederland of België bekend. Het bedrijf zegt onderzoeksgegevens te delen met overheden en opsporingsdiensten om het misbruik te helpen stoppen.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.