

Een app die je helpt met een back-up of met het ordenen van bestanden kan op je Mac om ‘Volledige schijftoegang’ vragen. Die toestemming is groter dan ze klinkt: volgens Apple kan zo'n app dan ook bij gegevens van Mail, Berichten en Safari. Apple zegt nu extra controles te willen invoeren voordat gebruikers die toegang verlenen. Dat raakt vooral mensen die nieuwe AI-assistenten installeren, maar ook wie een gewone back-upapp gebruikt. De verandering is nog een voornemen: Apple heeft op 2 oktober geen verschijningsdatum, macOS-versie of definitief toestemmingsscherm genoemd.
Waarom bemoeit Apple zich ermee? Het bedrijf schrijft dat sommige ontwikkelaars volledige schijftoegang gebruiken op manieren die privacyrisico's scheppen. Een app kan dan niet alleen jouw documenten zien, maar mogelijk ook gesprekken en gegevens over de mensen met wie je communiceert. Apple noemt zelfstandiger werkende AI-agents als reden om de drempel te verhogen. Dat is een risicoanalyse van Apple, geen bewijs dat iedere app met deze toestemming bestanden heeft doorgestuurd. Wie de toegang eerder gaf, krijgt volgens de aankondiging ook niet aantoonbaar automatisch een nieuw verzoek.
Wat een app nu al kan zien
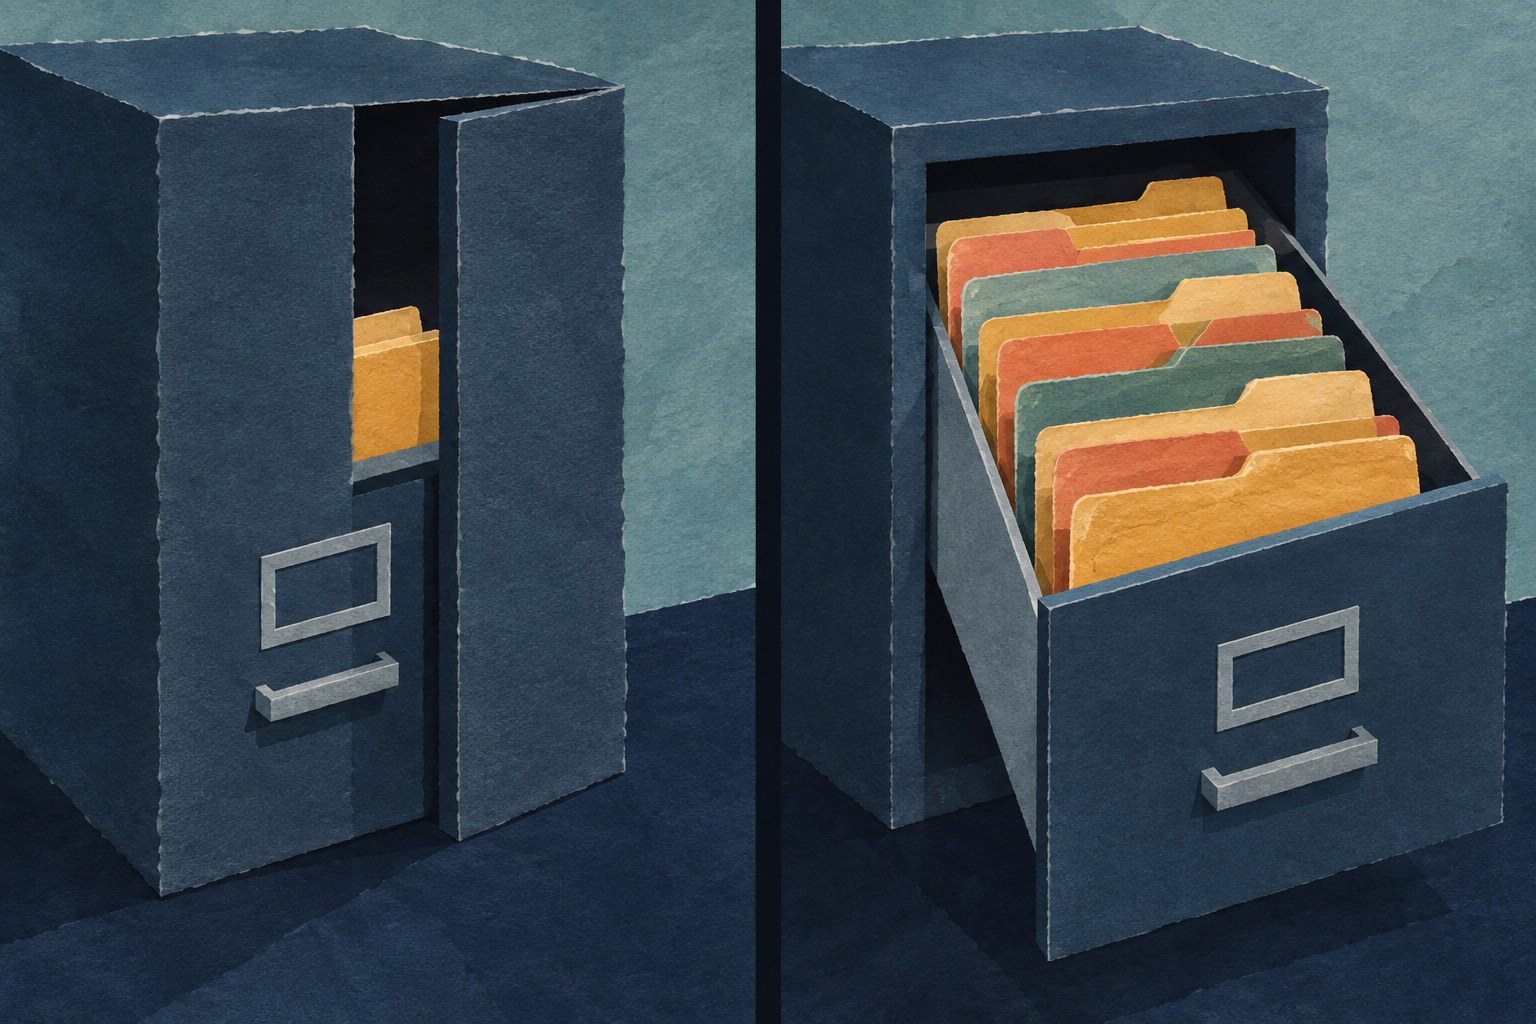
Het onderscheid zit in de omvang van de toestemming. Onder ‘Bestanden en mappen’ kun je een app toegang geven tot bepaalde plekken, zoals Documenten of Downloads. ‘Volledige schijftoegang’ bestrijkt veel meer: ook gegevens die andere apps bewaren en informatie uit Time Machine-back-ups. Denk aan een verhuisbedrijf dat één doos mag ophalen tegenover een sleutel van de hele opslagruimte. De vergelijking is een illustratie, geen exacte weergave van Apple's beveiliging: gebruikersrechten en andere systeembeperkingen kunnen een app nog altijd tegenhouden bij specifieke bestanden.
Die brede toegang is niet per definitie verdacht. Een programma dat een volledige back-up van je Mac maakt, moet op veel plekken kunnen lezen om later ook echt alles terug te zetten. Een app die alleen één pdf moet openen, heeft die ruimte doorgaans niet nodig. Apple beschrijft al langer dat software volledige schijftoegang niet via een verborgen stukje code kan inschakelen: de gebruiker moet die in Systeeminstellingen toekennen. Het nieuwe plan komt dus boven op een bestaande keuze. Juist omdat die keuze zo ruim is, wil Apple haar volgens de aankondiging nadrukkelijker maken.
Wat de extra controle gaat betekenen voor dagelijks gebruik, blijft open. Apple zegt niet of je opnieuw toestemming moet geven aan apps die nu al op de lijst staan, of dat een Mac je straks een extra waarschuwing laat lezen. Het is ook onbekend hoe back-upsoftware en andere programma's door de nieuwe stap worden geleid. Een concreet oordeel over de effectiviteit kan pas wanneer Apple de uitwerking toont. Meer klikken kunnen iemand laten nadenken, maar ze helpen weinig als onduidelijk blijft welke gegevens een app werkelijk nodig heeft.
Wat je vandaag kunt controleren
Je hoeft niet op een toekomstige macOS-update te wachten om je eigen lijst te bekijken. Open Systeeminstellingen, ga naar Privacy en beveiliging en kies Volledige schijftoegang. Daar zie je welke apps toegang hebben. Ken je een app niet meer of gebruik je haar niet, zoek dan eerst uit waarvoor je haar hebt geïnstalleerd en of een back-up anders stopt. Is brede toegang niet nodig, dan kun je haar uitzetten. Voor een programma dat slechts bestanden uit één map nodig heeft, is toestemming voor die map een beperktere keuze. Test wel of de functie daarna nog werkt.
Voor lezers in Nederland en België is dit dezelfde Mac-instelling; Apple heeft geen aparte invoering per land aangekondigd. Waar je bestanden fysiek staan of wie een cloudprovider bezit, vertelt de schakelaar op zichzelf niet. Volledige schijftoegang gaat over wat software op jouw Mac mag lezen. Of die software iets naar buiten verstuurt, hangt van haar werking en beleid af en vraagt apart onderzoek. Ook een Europese aanbieder is niet automatisch veiliger als je hem zonder noodzaak toegang tot al je lokale gegevens geeft. Andersom kan een betrouwbare back-updienst die toegang wel nodig hebben.
Het praktische verschil is nu vooral dat Apple het gevaar van één brede toestemming publiek benoemt en extra gebruikerscontrole belooft. Voorlopig verandert de bestaande instelling niet aantoonbaar. Mijn oordeel: een duidelijkere toestemmingsstap is welkom, maar de beste bescherming blijft dat je per app kijkt of haar taak echt toegang tot je hele Mac vereist. Wie alleen een map deelt, houdt de rest buiten bereik; wie een volledige back-up wil, moet het bredere verzoek bewust afwegen. Zodra Apple de nieuwe stap en uitrol beschrijft, valt te toetsen of die belofte meer is dan een extra klik.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.
- [1] Apple Developer News — Updates to Full Disk Access in macOS
- [2] Apple Mac-gebruikershandleiding — Privacy en beveiliging
- [3] Apple Developer Documentation — Accessing files from the macOS App Sandbox
- [4] Apple Mac-gebruikershandleiding — bestanden en mappen
- [5] Apple Platform Security — controlling app access to files
- [6] Apple Mac-gebruikershandleiding — bepalen wat je deelt