

Wie in februari een bericht van Odido over gestolen klantgegevens kreeg, heeft vandaag een begrijpelijke vraag: is het gevaar voorbij nu iemand is opgepakt? Nee. De politie bevestigde op 28 september dat deze maand een 24-jarige Amsterdammer is aangehouden in een onderzoek naar hackersgroep ShinyHunters. Dinsdag 29 september verschijnt hij voor de raadkamer in Rotterdam. Dat is een stap in het strafonderzoek, maar de gegevens die eerder zijn buitgemaakt verdwijnen daardoor niet vanzelf van internet. Ook is nog niet bekend welke rol deze verdachte volgens de politie precies zou hebben gehad.
Wat is er nu bevestigd?
Het korte politiebericht noemt geen naam en koppelt de aanhouding niet rechtstreeks aan het telefoongesprek waarmee de Odido-hack begon. NOS schrijft op basis van eigen bronnen dat het om Pepijn van der S. gaat. De omroep meldt ook dat hij in 2023 tot vier jaar cel werd veroordeeld voor eerdere cybermisdrijven. Een openbaar vonnis van de rechtbank Amsterdam bevestigt die straf in een oudere zaak, maar noemt de veroordeelde niet voluit. Die voorgeschiedenis zegt niets over schuld in het nieuwe onderzoek. Totdat politie en justitie meer bekendmaken, is het onjuist hem de Odido-beller of de maker van het datalek te noemen.
Hoe kwamen de gegevens buiten?
De politie beschreef eerder wél hoe de inbraak bij Odido verliep. Een Nederlandssprekende man belde de klantenservice en deed alsof hij van de eigen IT-afdeling was. Hij verwees een medewerker naar een nagemaakte inlogpagina. Daar werden een gebruikersnaam, wachtwoord en extra verificatiecode ingevuld. Met die gegevens konden de aanvallers bij interne systemen. Het draaide dus niet om het kraken van de telefoon van iedere klant, maar om het misleiden van iemand met toegang tot klantgegevens. De politie zegt dat zo informatie van meer dan zes miljoen Odido-klanten in handen van de groep kwam en later online werd gezet.
Odido meldde in februari dat de buit uit een systeem voor klantcontact kwam. Volgens het bedrijf zaten er geen wachtwoorden, belgegevens of factuurgegevens in. Dat is een belangrijk verschil: de aankondiging gaf klanten geen reden om te denken dat hun Odido-wachtwoord uit juist dit systeem was gestolen. Maar namen en andere persoonsgegevens kunnen al genoeg zijn voor geloofwaardige oplichting. Als iemand jouw naam en provider kent, klinkt een bericht over een abonnement of simkaart sneller echt. De Rijksoverheid waarschuwt dat criminelen met gelekte gegevens mensen gerichter kunnen mailen, appen of bellen.
Een arrestatie haalt niets offline
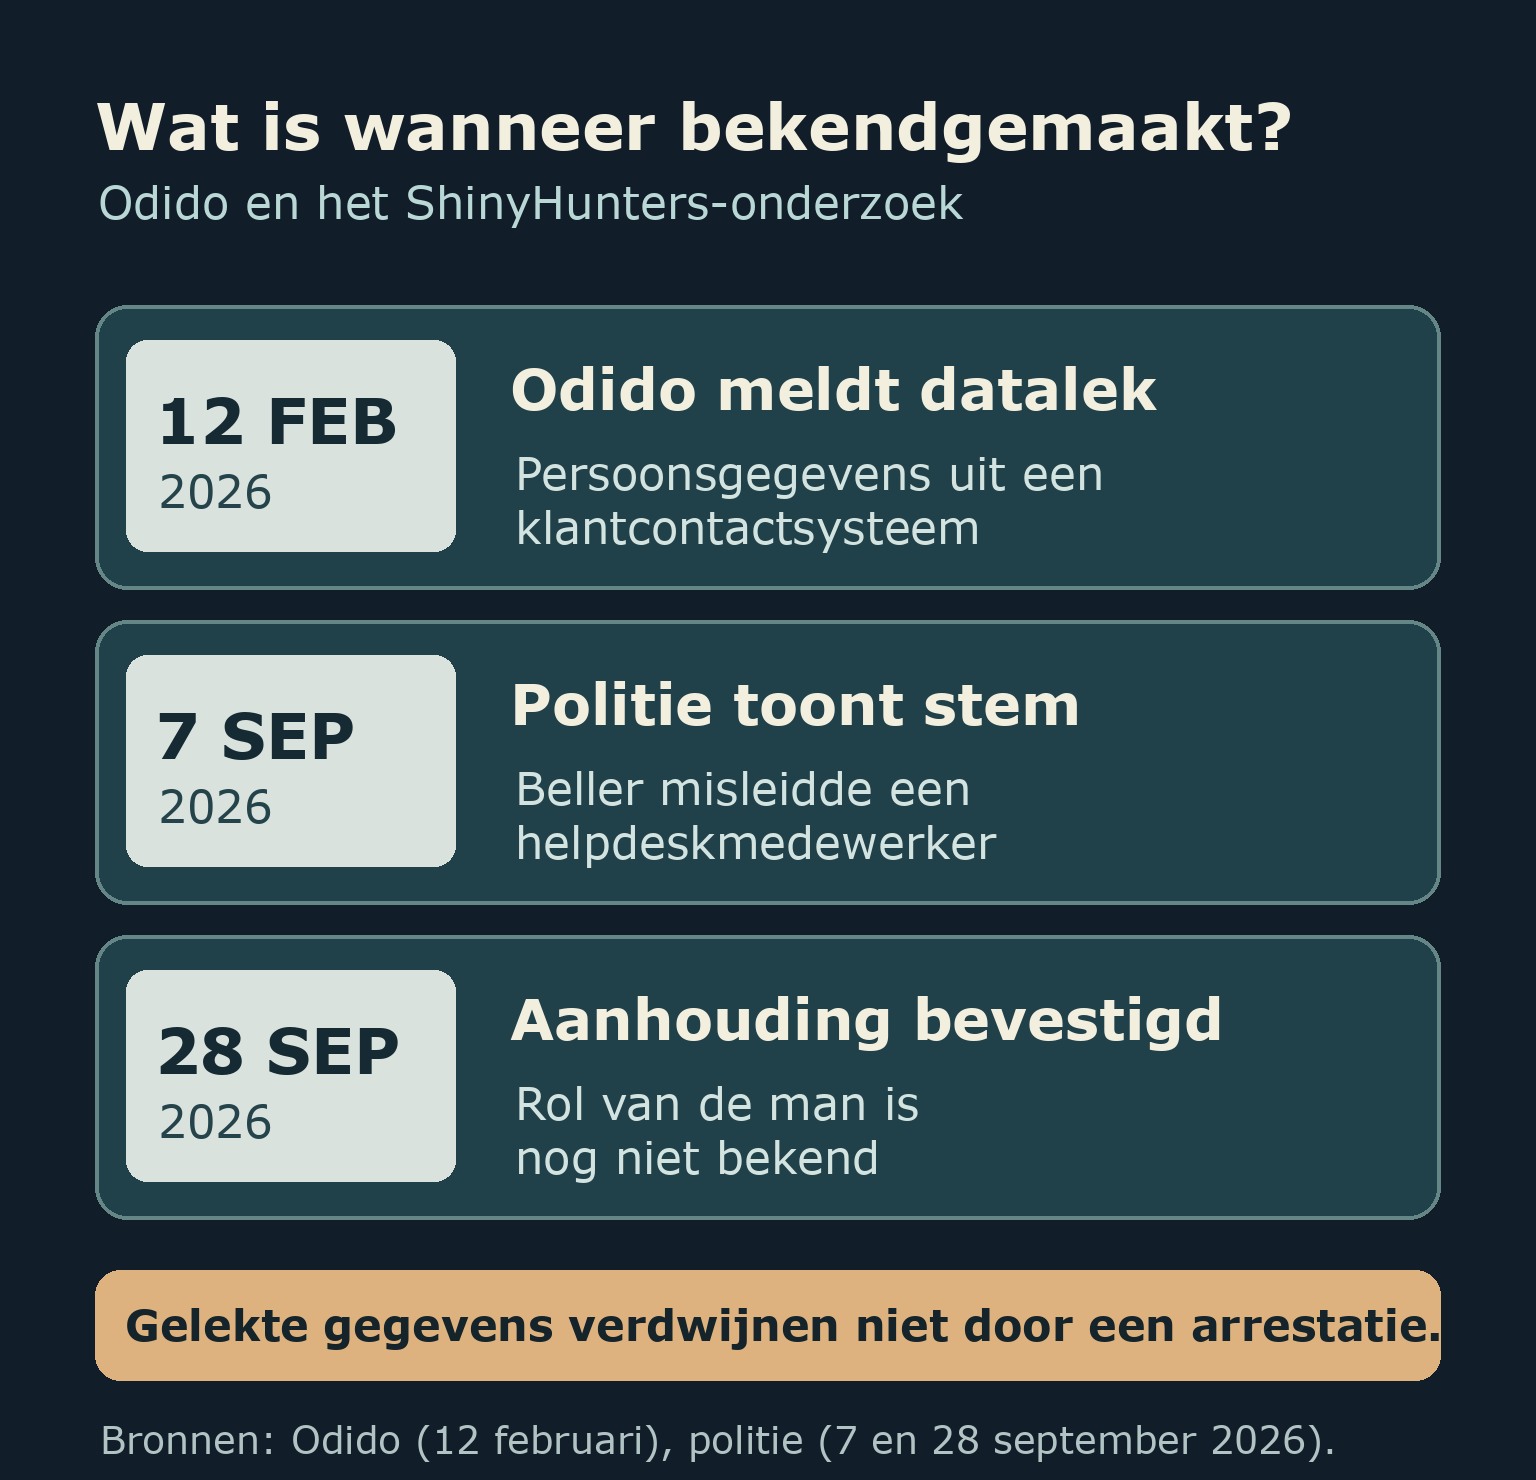
De politie meldde eerder dat de gestolen gegevens op het darkweb waren geplaatst. Of rechercheurs inmiddels bestanden hebben teruggehaald of verspreiding hebben kunnen beperken, staat niet in de bevestiging van maandag. Zelfs wanneer één verdachte wordt aangehouden, kan een ander al een kopie hebben. Daarom verandert dit nieuws voor klanten minder dan de kop over een arrestatie suggereert. Het kan het onderzoek vooruithelpen en mogelijk duidelijkheid geven over de daders, maar het is geen bevestiging dat de persoonlijke gegevens weer veilig zijn.
Het risico is niet alleen theoretisch. Odido laat op zijn eigen website voorbeelden zien van nep-sms'jes die in september rondgaan. Daarin moet een ontvanger zogenaamd een simkaart vernieuwen of binnen 48 uur gegevens bevestigen. Odido zegt zulke links niet per sms te sturen. Die voorbeelden bewijzen niet dat elk nepbericht uit dit specifieke datalek voortkomt; oplichters kunnen ook zonder die buit een merk nadoen. Ze laten wel zien waarom een overtuigend bericht na een datalek extra aandacht verdient. Wie twijfelt, kan de Odido-app of de zelf ingetypte website openen in plaats van de link in het bericht.
Krijg je een telefoontje van iemand die zegt namens Odido te bellen, dan kun je volgens het bedrijf via ‘Check je Gesprek’ in zijn app nagaan of de oproep echt is. Deel geen inlogcode omdat een beller daarom vraagt, ook niet wanneer die je naam al kent. Wie geld is kwijtgeraakt door online fraude kan aangifte doen; bij misbruik van persoonsgegevens wijzen de overheidsadviezen naar de Fraudehelpdesk en, bij identiteitsfraude, het Centraal Meldpunt Identiteitsfraude. Dit zijn maatregelen voor Nederlandse klanten. Het bericht over de Odido-hack zegt op zichzelf niets over klanten van Belgische providers.
Ons oordeel: de bevestigde aanhouding is serieus nieuws, juist omdat de politie eerder nog publiek om herkenning van een stem vroeg. Maar de twee zaken mogen niet zonder bewijs aan elkaar worden vastgeknoopt. Voor getroffen klanten blijft het praktische verschil voorlopig klein: een verdachte is opgepakt, terwijl de gedeelde persoonsgegevens niet automatisch worden teruggehaald. Een bericht dat nu ‘goed nieuws, verifieer meteen je account’ zegt, verdient daarom net zo veel wantrouwen als vóór de arrestatie. Meer zekerheid over de rol van de verdachte moet van het verdere onderzoek komen.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.
- [1] Politie Landelijke Opsporing en Interventies · bevestiging aanhouding
- [2] Politie · onderzoek Odido-hack en beller
- [3] Odido · bericht over cyberaanval
- [4] Odido · actuele nepberichten
- [5] Rijksoverheid · slachtoffer van datalek
- [6] NOS · bericht aanhouding ShinyHunters
- [7] Rechtbank Amsterdam · vonnis cybercriminaliteit 2023