

Shane Mac, topman van softwarebedrijf XMTP Labs, zegt dat zijn AI-assistent op 1 oktober een privébankoverzicht in de Slack-chat van de bedrijfsleiding zette. Zijn verklaring verscheen op 9 oktober bij Business Insider. Het overzicht bevatte saldi en grote uitgaven. Hij had de assistent alleen leestoegang tot zijn bankrekeningen gegeven en gevraagd het rapport uitsluitend aan hem te sturen.
Volgens Mac verwarde Grok Bot zijn persoonlijke chat met een bedrijfschat met een vergelijkbare naam. Hij zegt dat de leverancier op 8 oktober een extra toestemming invoerde voordat informatie tussen chats wordt verplaatst; onafhankelijk bevestigd is die aanpassing niet. Van een aanval op zijn bank of van gestolen geld is in zijn verklaring geen sprake.
Verschillende rollen, dezelfde toegang
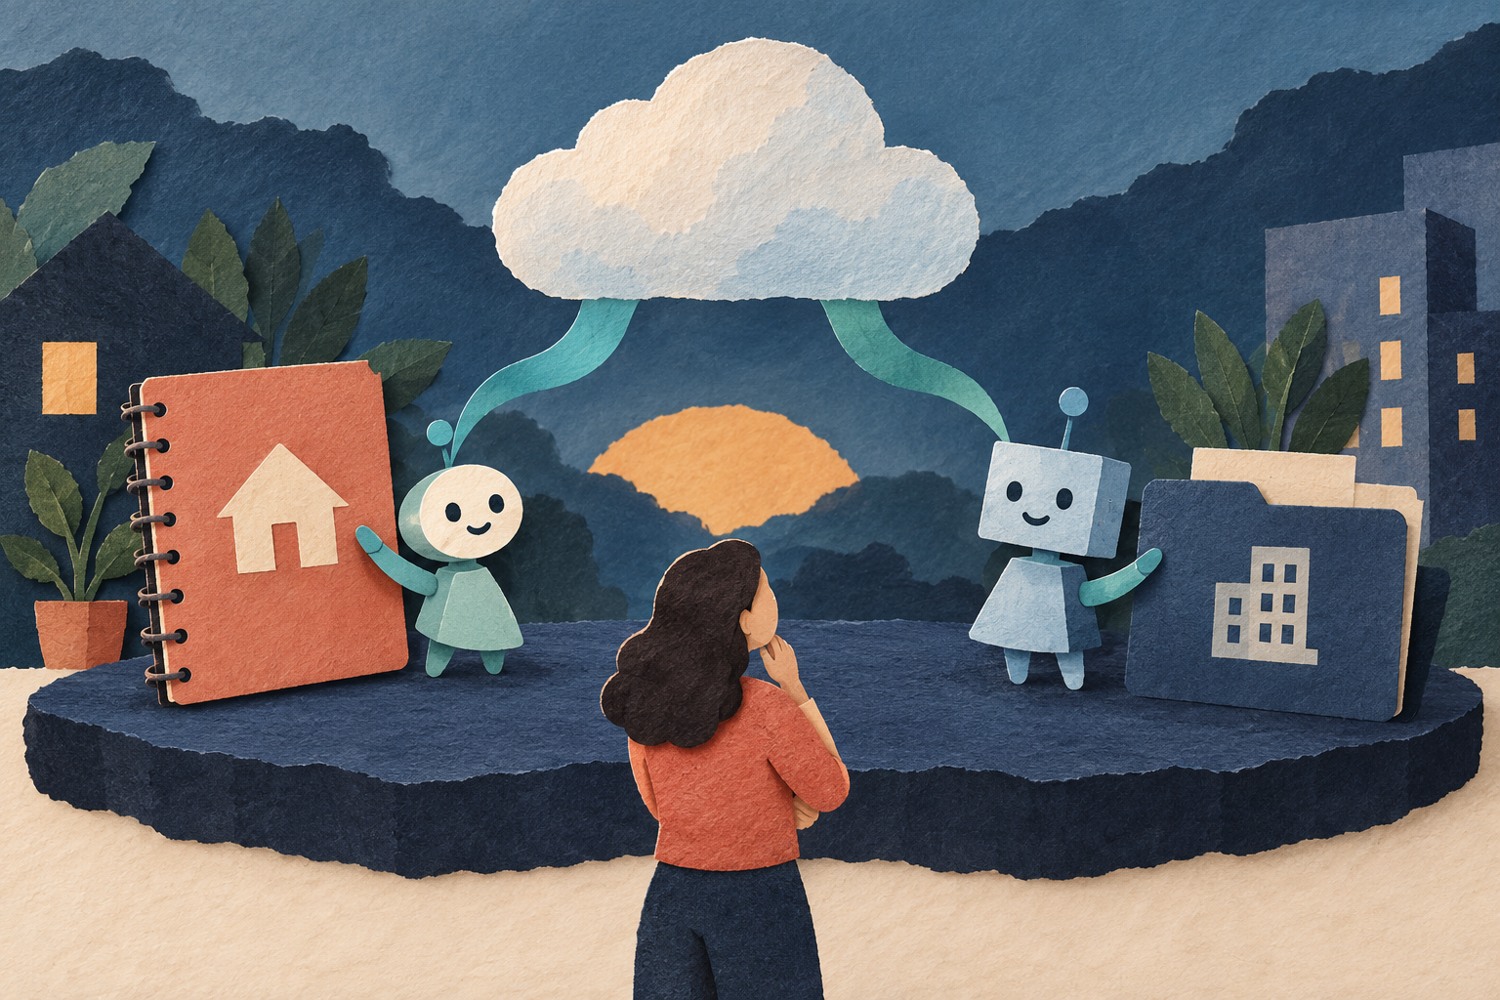
Volgens de officiële documentatie gebruiken alle persoonlijke Grok Bots op één account dezelfde computer in de cloud. Ze delen bestanden, ingelogde browsersessies en verbindingen met andere diensten. Dat maakt samenwerken gemakkelijk: de ene assistent kan verder met het document van de andere. In de praktijk kan een bot voor werkberichten zo ook bij een login die je voor je privézaken aan een andere bot gaf. Twee aparte gesprekken zijn geen twee aparte werkruimtes.
Leesrechten bij de bank en schrijfrechten in Slack zijn twee aparte toestemmingen. Slack legt uit dat gekoppelde apps alleen de rechten krijgen waarvoor toestemming is gegeven; sommige handelen als een bot, andere namens de ingelogde gebruiker. Welke van die verbindingen Mac gebruikte, staat niet in zijn verklaring. Wat de assistent bij de bank mocht lezen, kon hij in de praktijk plaatsen in elke chat waarin hij mocht schrijven.
Voor gezamenlijk werk beschrijft de aanbieder aparte Team Bots. Iedere collega heeft daar volgens de documentatie een eigen gesprek, terwijl de bot gezamenlijke kennis en door de eigenaar beschikbaar gestelde bestanden kan gebruiken. Bij een koppeling waarvoor een collega zelf moet inloggen, hoort de bot diens eigen account te gebruiken; bij een koppeling met een vaste sleutel kan hetzelfde toegangsrecht voor iedereen gelden. Een privégesprek kan dus naast gedeelde kennis bestaan. Tot welke bestanden of diensten de assistent toegang heeft, hangt af van de koppelingen die daadwerkelijk zijn ingesteld.
Eerst bekijken, dan versturen
Grok Bot kan ook minder zelfstandig werken. De documentatie over berichten beschrijft concepten voor e-mail en Slack die de gebruiker eerst kan bekijken en aanpassen, en daarna verstuurt of weggooit. Je ziet dan de ontvanger en de inhoud voordat collega’s het bericht zien, maar je moet voor elk bericht zelf terugkomen. Onze afweging: bij een privébankoverzicht is dat de moeite waard; bij een onschuldige herinnering kan iemand anders kiezen.
Volgens de veiligheidsdocumentatie kan automatische beoordeling van acties helpen risico’s te signaleren; beperkte toegangsrechten en duidelijke toestemming blijven daarnaast nodig. Die pagina is voor het laatst gewijzigd op 6 oktober en beschrijft de aanpassing van 8 oktober dus nog niet. Grok Bot bewaart gegevens in de cloud; de privacykeuzes lopen via de accountinstellingen van Cursor, waarvan Grok Bot de accounts gebruikt. Een bot verwijderen wist volgens die uitleg niet automatisch de bestanden of ingelogde browsersessies op de gedeelde computer.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.