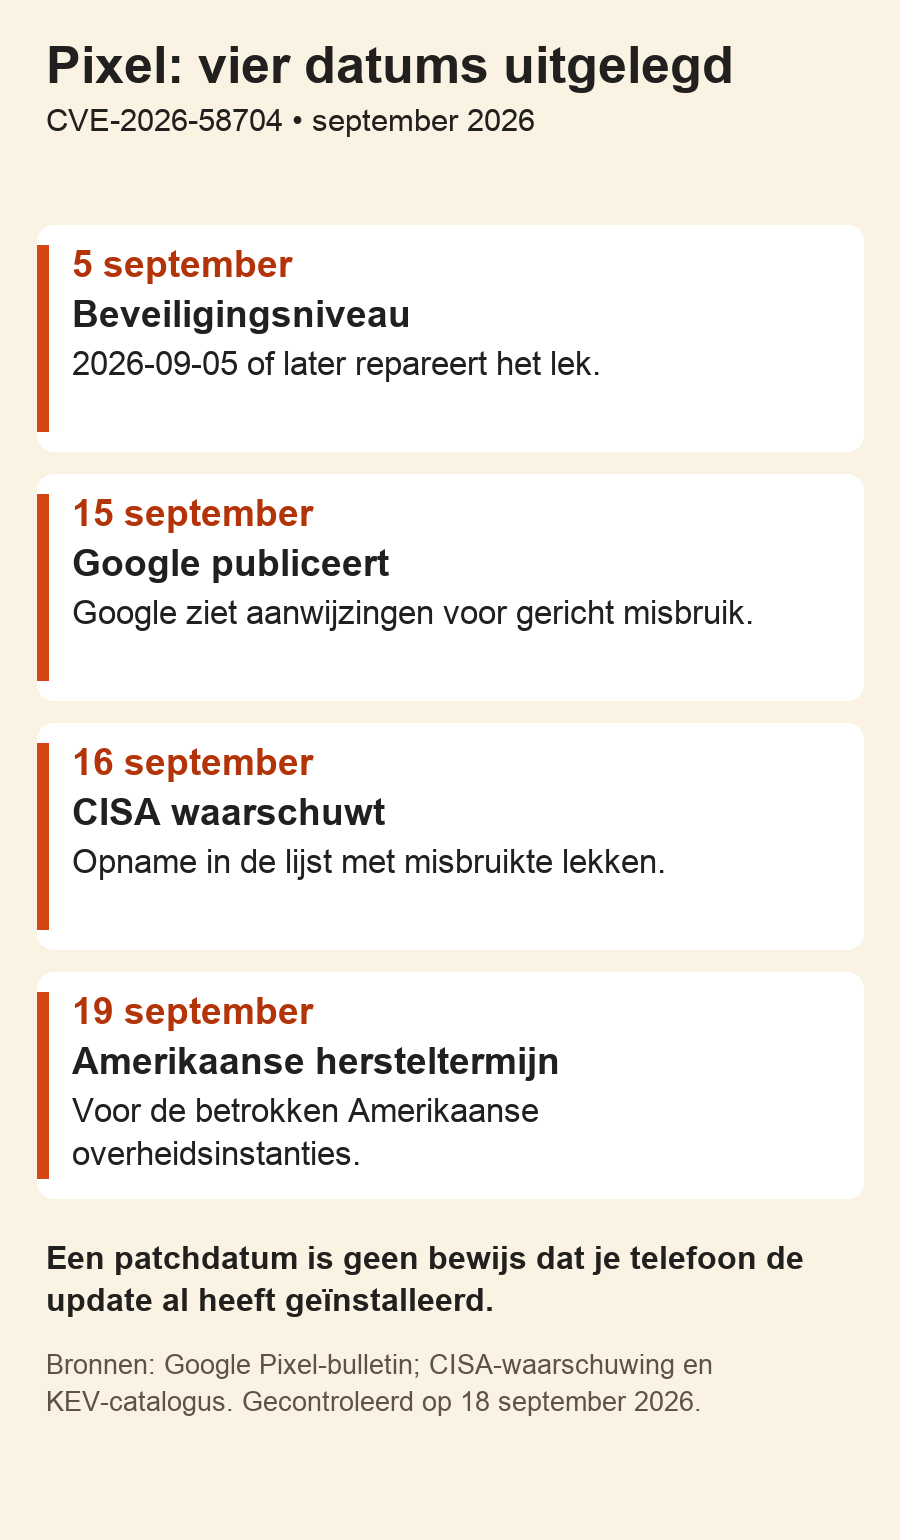
De Amerikaanse cyberautoriteit CISA heeft op 16 september een beveiligingslek in Google Pixel-telefoons toegevoegd aan haar lijst van daadwerkelijk misbruikte kwetsbaarheden. Het gaat om CVE-2026-58704, een fout in de software van het mobiele modem. De opname is een concreet signaal om de beschikbare reparatie serieus te nemen. CISA verlangt voor deze lijst bewijs van misbruik en duidelijke informatie over maatregelen. Het is dus meer dan een theoretische fout die alleen tijdens een laboratoriumtest is gevonden.
Welke beveiligingsupdate heb je nodig?
Volgens Googles Pixel-bulletin van 15 september verhelpt beveiligingspatchniveau 2026-09-05 of later de beschreven problemen. Die datum is de aanduiding van het beveiligingsniveau; het is niet de dag waarop iedereen de update ontving. Google meldt aanwijzingen voor beperkt, gericht misbruik van het modemlek en beoordeelt de ernst als hoog. Het bulletin geeft geen uitsplitsing van aangevallen Pixel-modellen of landen. Uit deze waarschuwing valt daardoor niet af te leiden hoeveel Nederlandse of Belgische gebruikers zijn geraakt.
Zo controleer je je Pixel
Open Instellingen, ga naar Over de telefoon en vervolgens Android-versie. Zoek daar het veld Android-beveiligingsupdate. Google toont daarnaast een Android-versienummer en een Google Play-systeemupdate: dat zijn aparte velden. Nieuwe software zoek je via Instellingen, Systeem en Software-updates; de naam kan ook Systeemupdate zijn. Volg de installatieaanwijzingen en start de telefoon opnieuw op. Volgens Google worden gedownloade Pixel-updates op de achtergrond geïnstalleerd, maar pas na die herstart actief. Alleen een afgeronde download zien is dus onvoldoende. Google adviseert vooraf wifi en een acculading van minstens 75 procent, zodat een grote update niet halverwege hoeft te stranden.
Waarom ziet niet iedereen dezelfde update?
Google rolt Pixel-updates geleidelijk uit, afhankelijk van het apparaat en de provider. Dat kan volgens de fabrikant enkele weken duren. Wie nog niets aangeboden krijgt, kan daarom niet uit die lege updatecontrole concluderen dat zijn beveiligingsniveau al actueel is. Vergelijk de vermelde datum en controleer later opnieuw. Bij een ouder toestel speelt daarnaast mee of Google het model nog ondersteunt: een werkende telefoon is niet automatisch een telefoon die nog beveiligingsreparaties ontvangt.
Wat kan een aanvaller met het lek?
Googles oorspronkelijke CVE-melding beschrijft een logische fout waardoor een controle op toegangsrechten kan worden omzeild. Een aanvaller kan daardoor meer bevoegdheden krijgen dan toegestaan. Er zijn vooraf geen extra uitvoeringsrechten nodig en het slachtoffer hoeft niets aan te tikken. Wel noemt de melding een nabije of aangrenzende aanvalssituatie. Dat is een belangrijke beperking bij berichten over een aanval zonder klik: de registratie bewijst niet dat iedereen vanaf elke willekeurige internetverbinding iedere Pixel kan overnemen. Het openbare record bevat evenmin een stappenreeks die laat zien welke gegevens bij de waargenomen aanvallen daadwerkelijk zijn buitgemaakt.
Je telefoon bevat meer software dan Android
Het mobiele modem heeft eigen software, vaak firmware genoemd. Google beschreef in 2023 hoe een moderne telefoon meerdere gespecialiseerde processors bevat: naast de hoofdprocessor waarop Android draait, zijn er onderdelen voor onder meer beeldverwerking, beveiliging en mobiele communicatie. Die laatste processor heet ook wel de baseband. Beveiliging moet daarom verder reiken dan de apps en het besturingssysteem die je dagelijks ziet. Een telefoon kan een keurige appomgeving hebben terwijl een fout in een minder zichtbaar onderdeel alsnog onderhoud vereist. De firmware hoort bij hetzelfde apparaat, maar heeft eigen code en beveiligingsproblemen.
Wat betekent de Amerikaanse deadline?
De CISA-catalogus noemt voor dit lek 19 september als uiterste hersteltermijn binnen het Amerikaanse overheidskader. De registratie vraagt ook om onderzoek naar mogelijke eerdere besmetting en verwijst voor herstel naar de fabrikant. Zo maakt CISA onderscheid tussen een lek repareren en vaststellen of een apparaat al is aangevallen. Die termijn is geen Nederlandse of Belgische consumentenverplichting. Voor particuliere Pixel-bezitters is vooral relevant dat CISA de kwetsbaarheid voldoende urgent vindt voor versnelde opvolging. De technische herstelmaatregel staat in de instructies van de fabrikant.
Hoe probeert Google modems beter te beschermen?
Google beschreef in oktober 2024 verschillende extra beveiligingen voor de Pixel 9-modemsoftware. Een ervan controleert of code binnen het toegewezen geheugen blijft. Een andere begrenst de routes waarlangs een programma verder mag gaan; bij een verboden route kan het modem opnieuw opstarten. Zulke controles moeten fouten moeilijker bruikbaar maken voor aanvallers. Ze werken achter de schermen en zijn geen knop die de gebruiker zelf hoeft aan te zetten. Google presenteert ze als gecombineerde verdedigingslagen. De werking van zulke lagen betekent echter niet dat elke mogelijke softwarefout verdwijnt.
Wat verandert Rust aan de modemsoftware?
In april 2026 legde Google uit dat de Pixel 10 een onderdeel van zijn modemsoftware in Rust gebruikt. Dat onderdeel verwerkt DNS-antwoorden, die helpen om namen in netwerkadressen om te zetten. Rust is ontworpen om veel fouten in geheugengebruik te voorkomen. Google koos hiermee voor een gerichte vervanging in bestaande modemsoftware, niet voor een volledig nieuw modemprogramma. Het bedrijf zegt dat de overstap een klasse risico’s in dat onderdeel vermindert en verdere vervanging mogelijk maakt. Deze achtergrond geeft geen bewijs dat een specifieke Pixel daardoor beschermd was tegen het huidige lek.
Let bij een gebruikte Pixel op de resterende support
Volgens Googles actuele ondersteuningsoverzicht krijgen de Pixel 8 en nieuwere modellen zeven jaar systeem- en beveiligingsupdates. Voor de Pixel 6, 7, bijbehorende a- en Pro-modellen en de oorspronkelijke Fold geldt vijf jaar. De teller begint bij de eerste verkoop in de Amerikaanse Google Store, niet bij jouw aankoop. Een tweedehands toestel krijgt dus geen nieuwe volledige ondersteuningsperiode.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.