

Facebook heeft gebruikers in New Mexico misleid over de bescherming en het gebruik van hun gegevens, oordeelde een jury op 25 september. Ook beloften over de aanpak van misinformatie en haatzaaien werden als misleidend beoordeeld. Daarmee krijgt het oude Cambridge Analytica-schandaal een nieuw juridisch vervolg. De rechter bepaalt later welke boete en eventuele maatregelen volgen; die zijn met dit juryoordeel nog niet vastgesteld.
Het gaat om heel concrete geruststellingen. In het juryformulier staat bijvoorbeeld een uitspraak van Mark Zuckerberg uit 2010: gebruikers zouden zelf bepalen hoe hun informatie werd gedeeld en adverteerders zouden geen toegang krijgen tot hun persoonlijke gegevens. De jury beoordeelde die uitspraak als een opzettelijke oneerlijke of misleidende handelspraktijk. Ook het onderzoek naar appmakers na Cambridge Analytica komt terug in het formulier. De zaak draait dus mede om de afstand tussen beloofde controle en wat een platform werkelijk doet.
Hoe gegevens van vrienden meekomen
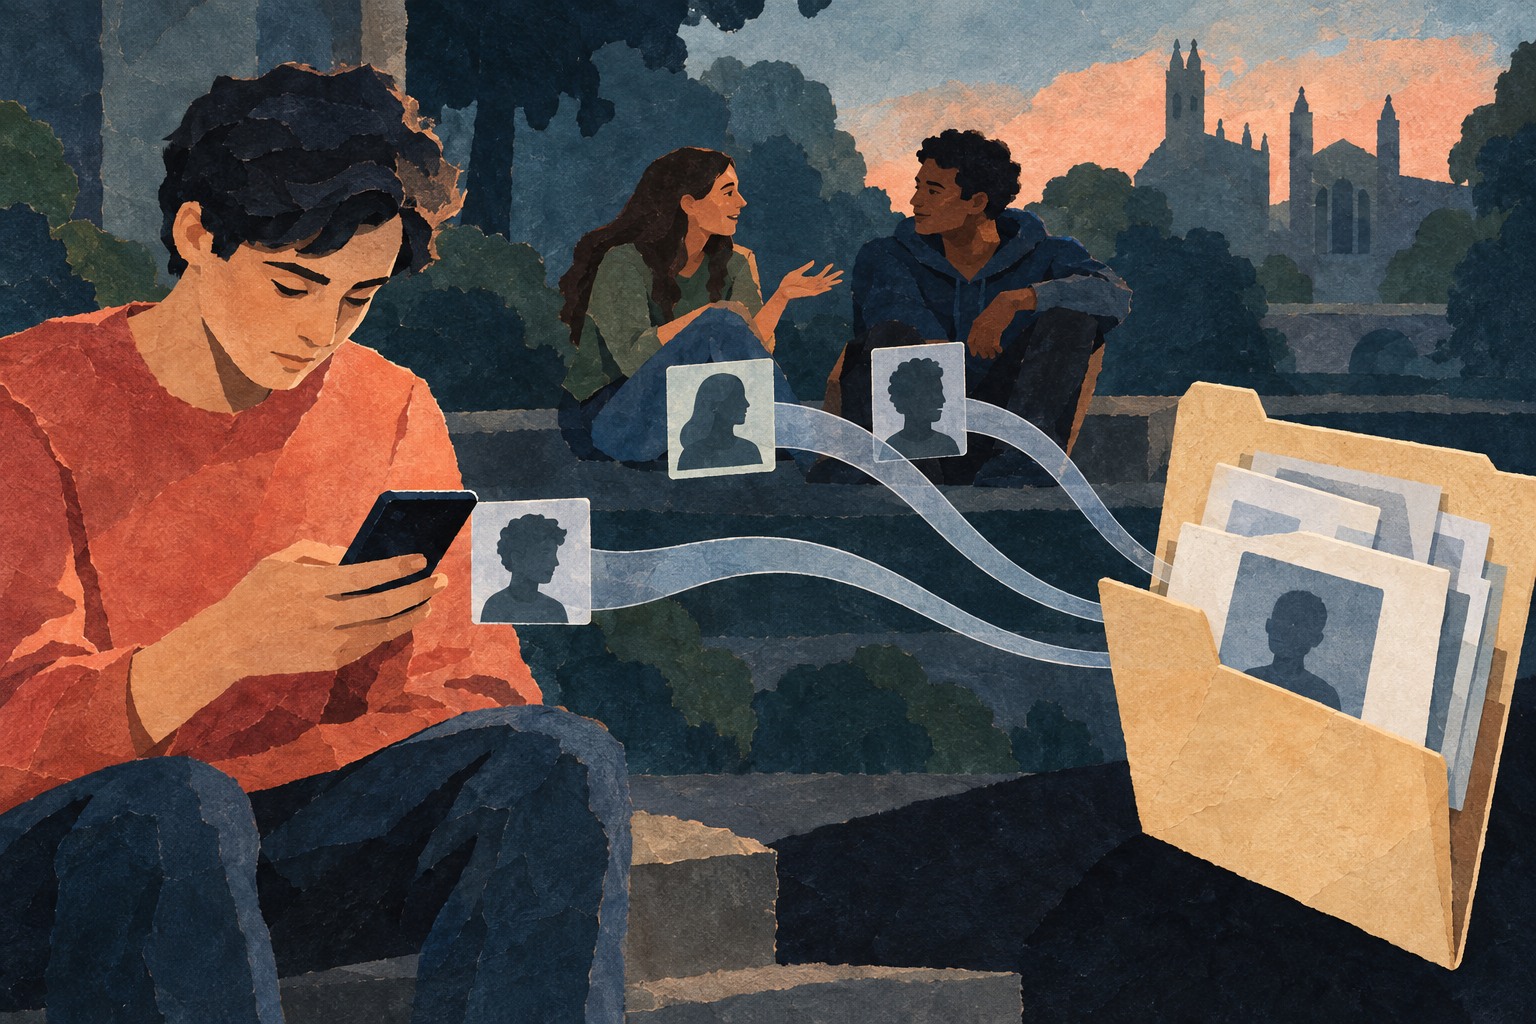
De Amerikaanse toezichthouder FTC stelde in 2019 vast dat Cambridge Analytica met misleiding gegevens van tientallen miljoenen Facebookgebruikers had verzameld voor kiezersprofielen en gerichte benadering. Een app met een vragenlijst haalde informatie op van deelnemers én hun Facebookvrienden. Deelnemers kregen te horen dat de app geen herleidbare gegevens verzamelde, terwijl het verzamelde Facebooknummer juist naar iemands profiel verwees. Je hoefde dus niet zelf aan de vragenlijst mee te doen om in de verzameling terecht te komen. Dat maakt deze geschiedenis belangrijker dan een verhaal over mensen die onvoorzichtig op een knop drukten.
Facebook kondigde op 21 maart 2018 aan alle apps te onderzoeken die vóór een beperking in 2014 toegang hadden gehad tot grote hoeveelheden gegevens. Verdachte apps zouden uitgebreider worden gecontroleerd; getroffen gebruikers zouden bericht krijgen. Het bedrijf stelde toen ook dat eerdere aanpassingen een app zoals die van onderzoeker Aleksandr Kogan niet meer dezelfde ruime toegang zouden geven. Dat is een historische bedrijfsverklaring, geen bewijs dat iedere app vandaag veilig is. Het nieuws van deze week is de juridische beoordeling van zulke beloften, niet een nieuwe ontdekking van dezelfde gegevensverzameling.
Nog geen miljardenboete
Het ministerie van Justitie van New Mexico noemt 43.899.725 vastgestelde overtredingen. Dat getal telt overtredingen rond verschillende uitlatingen, niet evenzoveel afzonderlijke slachtoffers. Bloomberg Law beschrijft hoe per uitlating aantallen Facebookgebruikers of inwoners zijn meegeteld. De staat wil hoge sancties, maar een berekening met de maximale boete is nog geen vonnis over het bedrag. Wie nu een definitieve miljardenboete meldt, loopt vooruit op de rechter.
Meta, het moederbedrijf van Facebook, betwist het oordeel. Een woordvoerder zegt tegen Bloomberg Law dat het bedrijf zich blijft verdedigen tegen pogingen zijn handelen verkeerd voor te stellen. Meta beroept zich daarnaast op de Amerikaanse vrijheid van meningsuiting bij het beheren van zijn platforms en zegt gebruikersgegevens te beschermen. De jury gaf de staat overigens niet op elk punt gelijk: bij drie aangevochten uitspraken over het verwijderen van schadelijke inhoud stelde zij geen misleidende handelspraktijk vast. Dat begrenst wat je uit deze uitspraak kunt afleiden.
De vergelijking met een eerdere Amerikaanse zaak laat zien waarom het vervolg telt. In 2019 trof Facebook een schikking van 5 miljard dollar met de FTC. Naast geld ging die over toezicht: een onafhankelijke privacycommissie binnen het bestuur, externe beoordeling en periodieke verklaringen van Zuckerberg over naleving. Het boetegeld ging volgens de FTC naar de Amerikaanse schatkist. Een sanctie voor het bedrijf is dus iets anders dan geld terug voor gebruikers. Controle op wat een bedrijf daarna verandert, is een afzonderlijk onderdeel van zo’n regeling.
Wat betekent dit hier?
Voor Nederlanders en Belgen is dit geen nieuwe uitbetalingsregeling. De zaak gaat over consumentenbescherming in New Mexico; Europese privacygeschillen kennen hun eigen rechtsgang. Ook onder de AVG, de Europese privacywet, ontstaat schadevergoeding niet automatisch bij iedere overtreding. Het Europese Hof van Justitie legde in 2023 uit dat er een overtreding, schade en een verband daartussen moeten zijn. Die schade hoeft bij niet-financieel nadeel geen minimale ernst te bereiken. Voor lezers hier is het onderscheid dus belangrijk: een privacybelofte kan juridisch worden getoetst, maar een buitenlands oordeel bepaalt niet vanzelf jouw persoonlijke vergoeding.
Verder bij de bron
Lees zelf de onderzoeken, uitleg en aankondigingen achter dit verhaal.